Detecta los fallos de seguridad de tus equipos antes que nadie.
Instalas un agente en cada equipo con Windows, macOS o Linux y lo gestionas todo desde un panel web: qué equipos tienes y cómo están, qué vulnerabilidades importan y cómo corregirlas, avisos a tiempo, bloqueo web y acceso remoto. Sin ser experto en seguridad.
100 %de los cambios de protección (cortafuegos, DNS, bloqueo web) se pueden deshacer y quedan auditados
En 30 segundos
Qué es NextAnalyzer y cómo funciona
Dos piezas y una persona que decide. Sin servidores que montar ni consolas complicadas.
1. Un agente en cada equipo
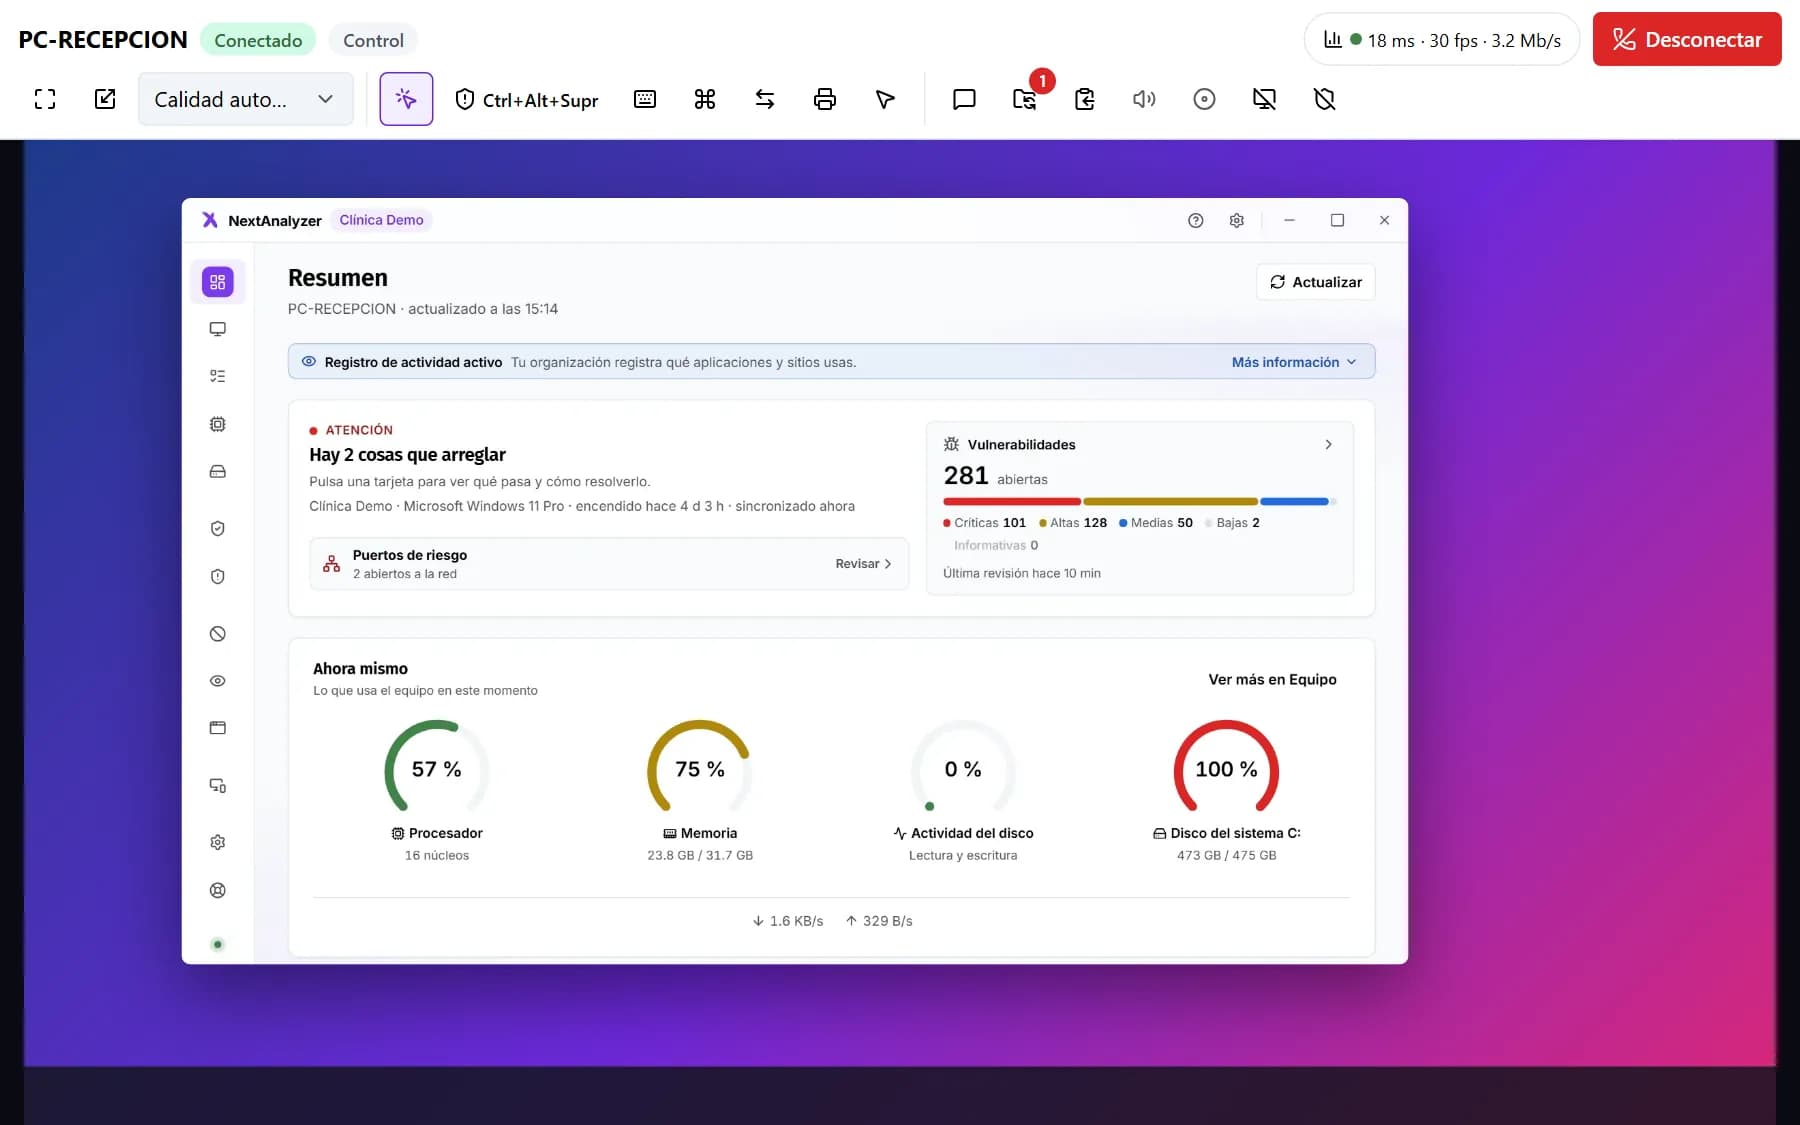
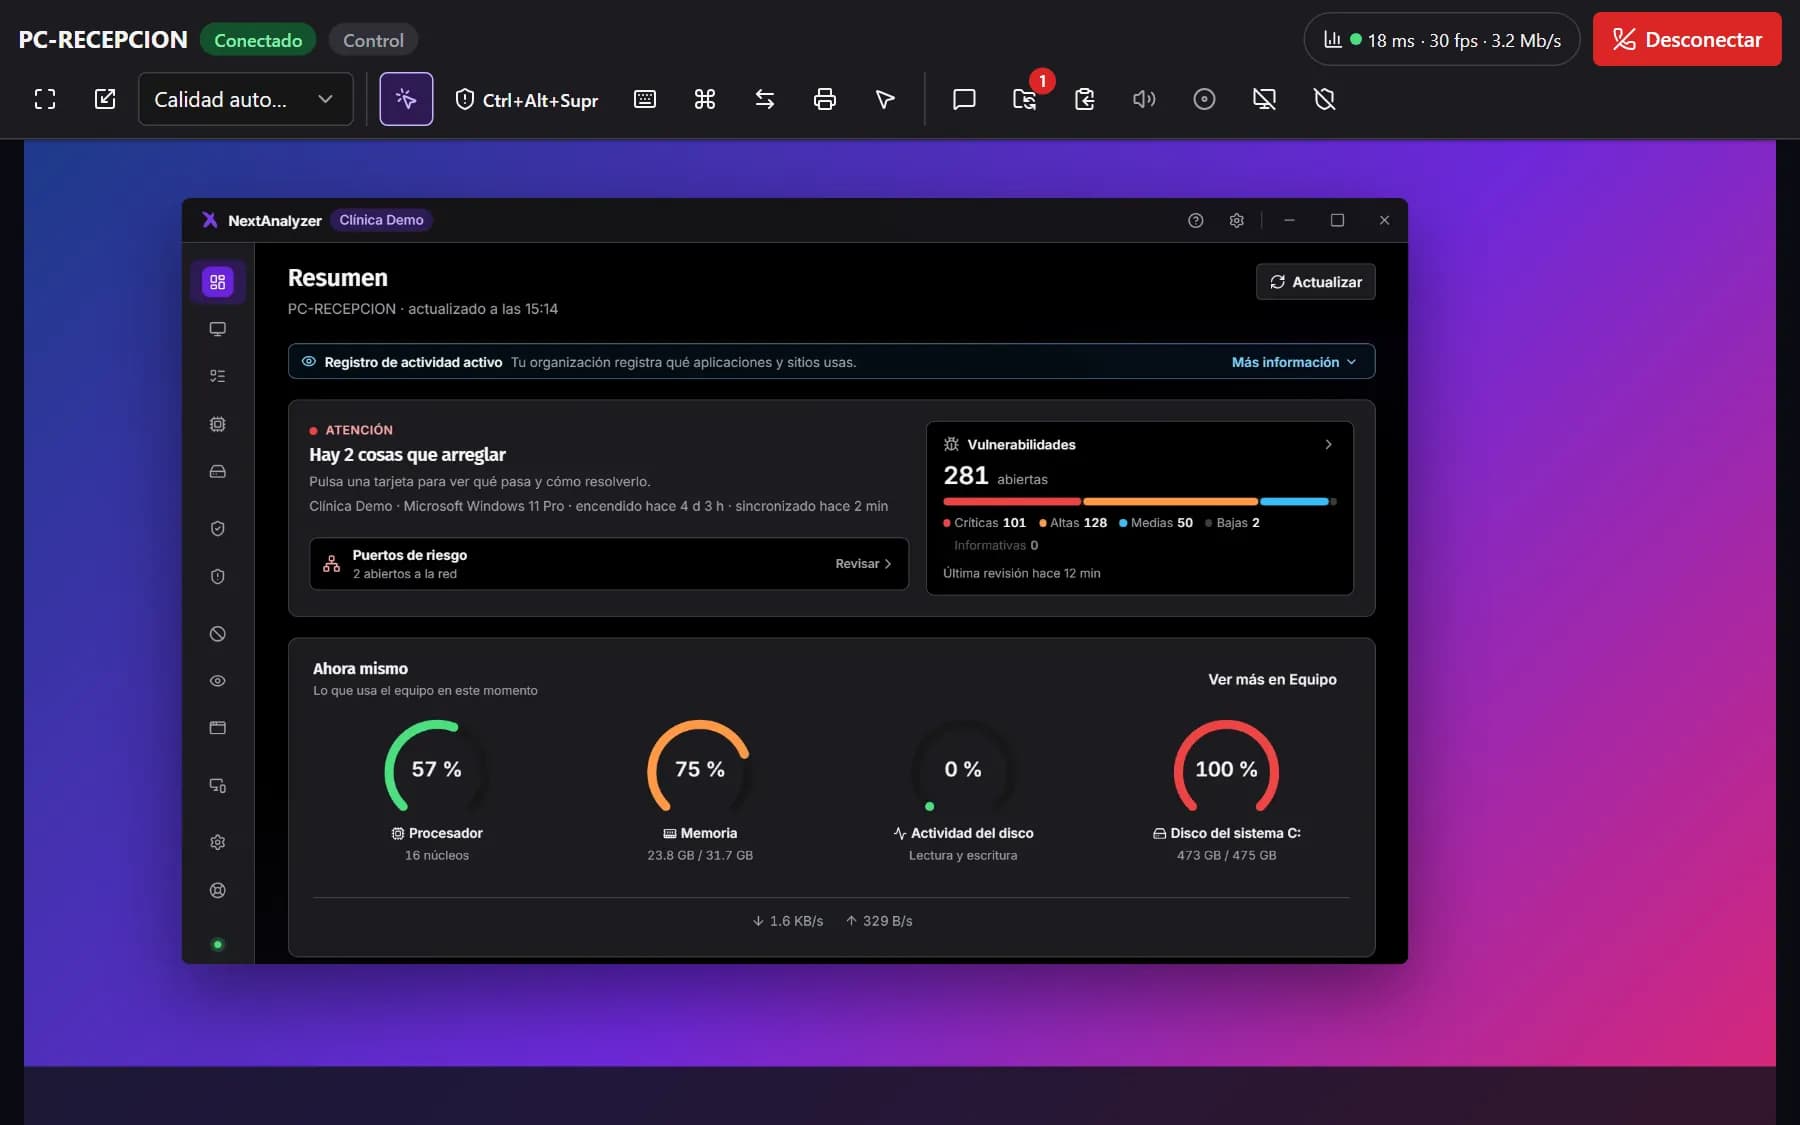
Un servicio ligero para Windows, macOS y Linux. Envía el inventario y el estado del equipo, vigila el antivirus, el cortafuegos, los discos y los puertos, y busca vulnerabilidades con el motor Wazuh que lleva dentro. Quien usa el equipo tiene una app que le enseña lo mismo.
2. Un panel web para IT
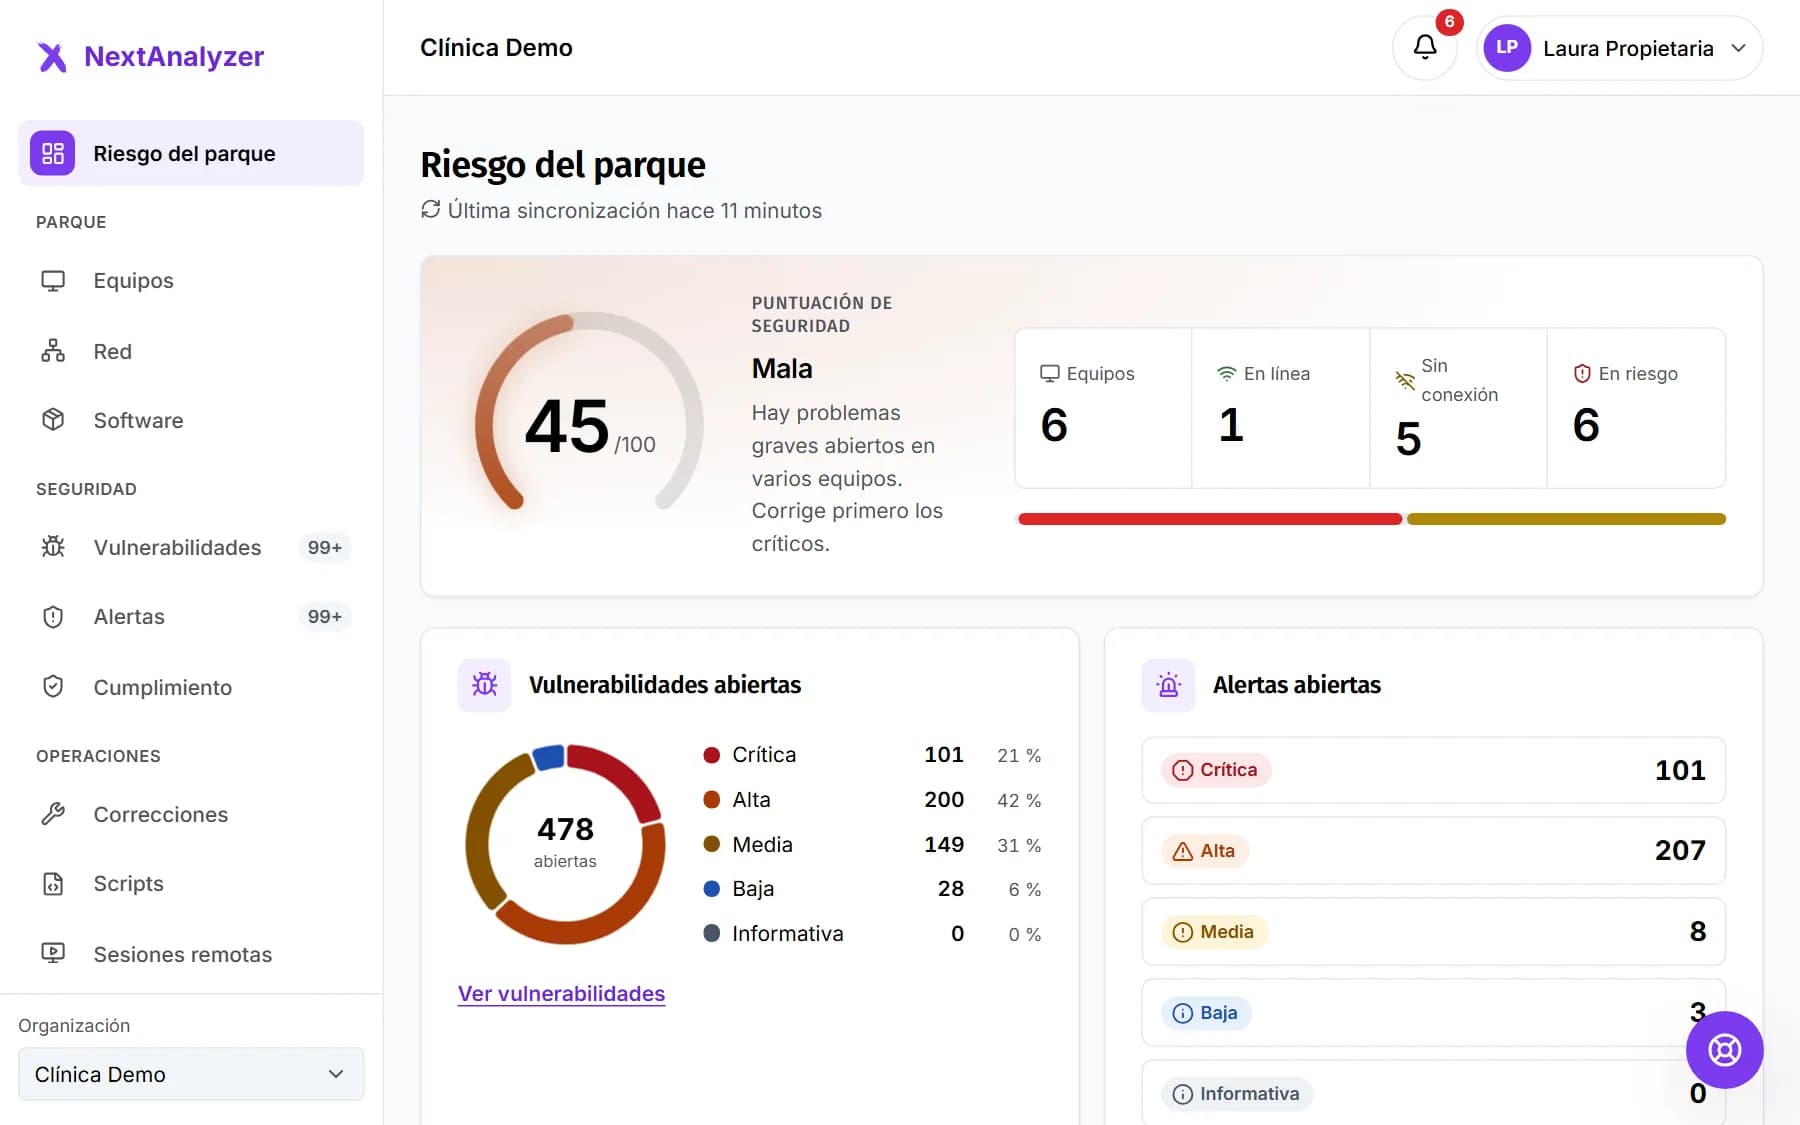
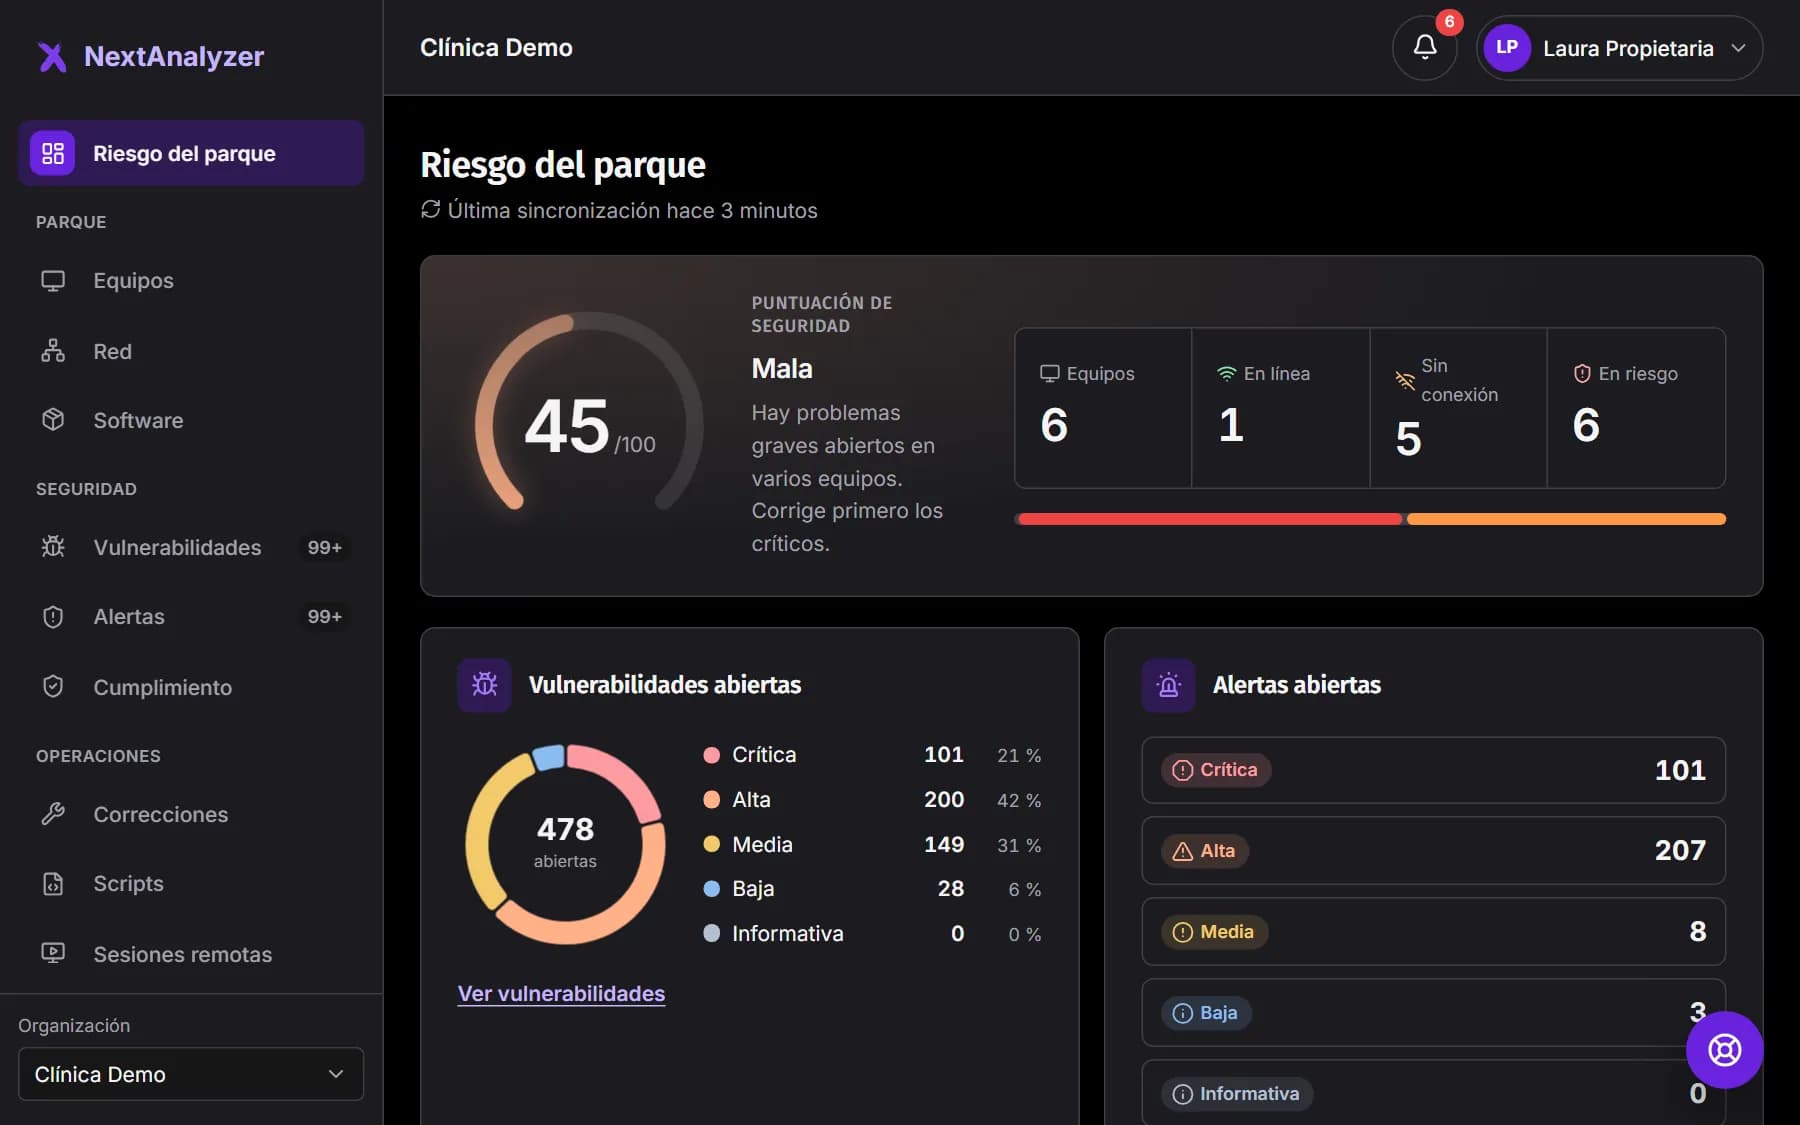
Desde el navegador ves todos los equipos, su riesgo de 0 a 100, las alertas y las vulnerabilidades explicadas en lenguaje llano. Desde ahí configuras también el bloqueo web, los avisos, los scripts y el acceso remoto.
3. Tú decides y corriges
NextAnalyzer te dice qué arreglar primero y cómo. Lo que cambia un equipo se confirma y queda en la auditoría; lo que toca la protección se puede deshacer. Los scripts y el software necesitan la aprobación de un administrador.
Lo que hace por ti
Saber qué equipos tienes, qué llevan instalado y cómo están ahora mismo: CPU, memoria, discos y red.
Encontrar vulnerabilidades y fallos de configuración, ordenados por lo que de verdad importa.
Avisarte por correo, Teams, Slack o webhook cuando un equipo se desconecta, se apaga el antivirus o aparece un fallo grave.
Corregir en muchos equipos a la vez: programas y parches, con equipos piloto, ventana de mantenimiento y resultado por equipo.
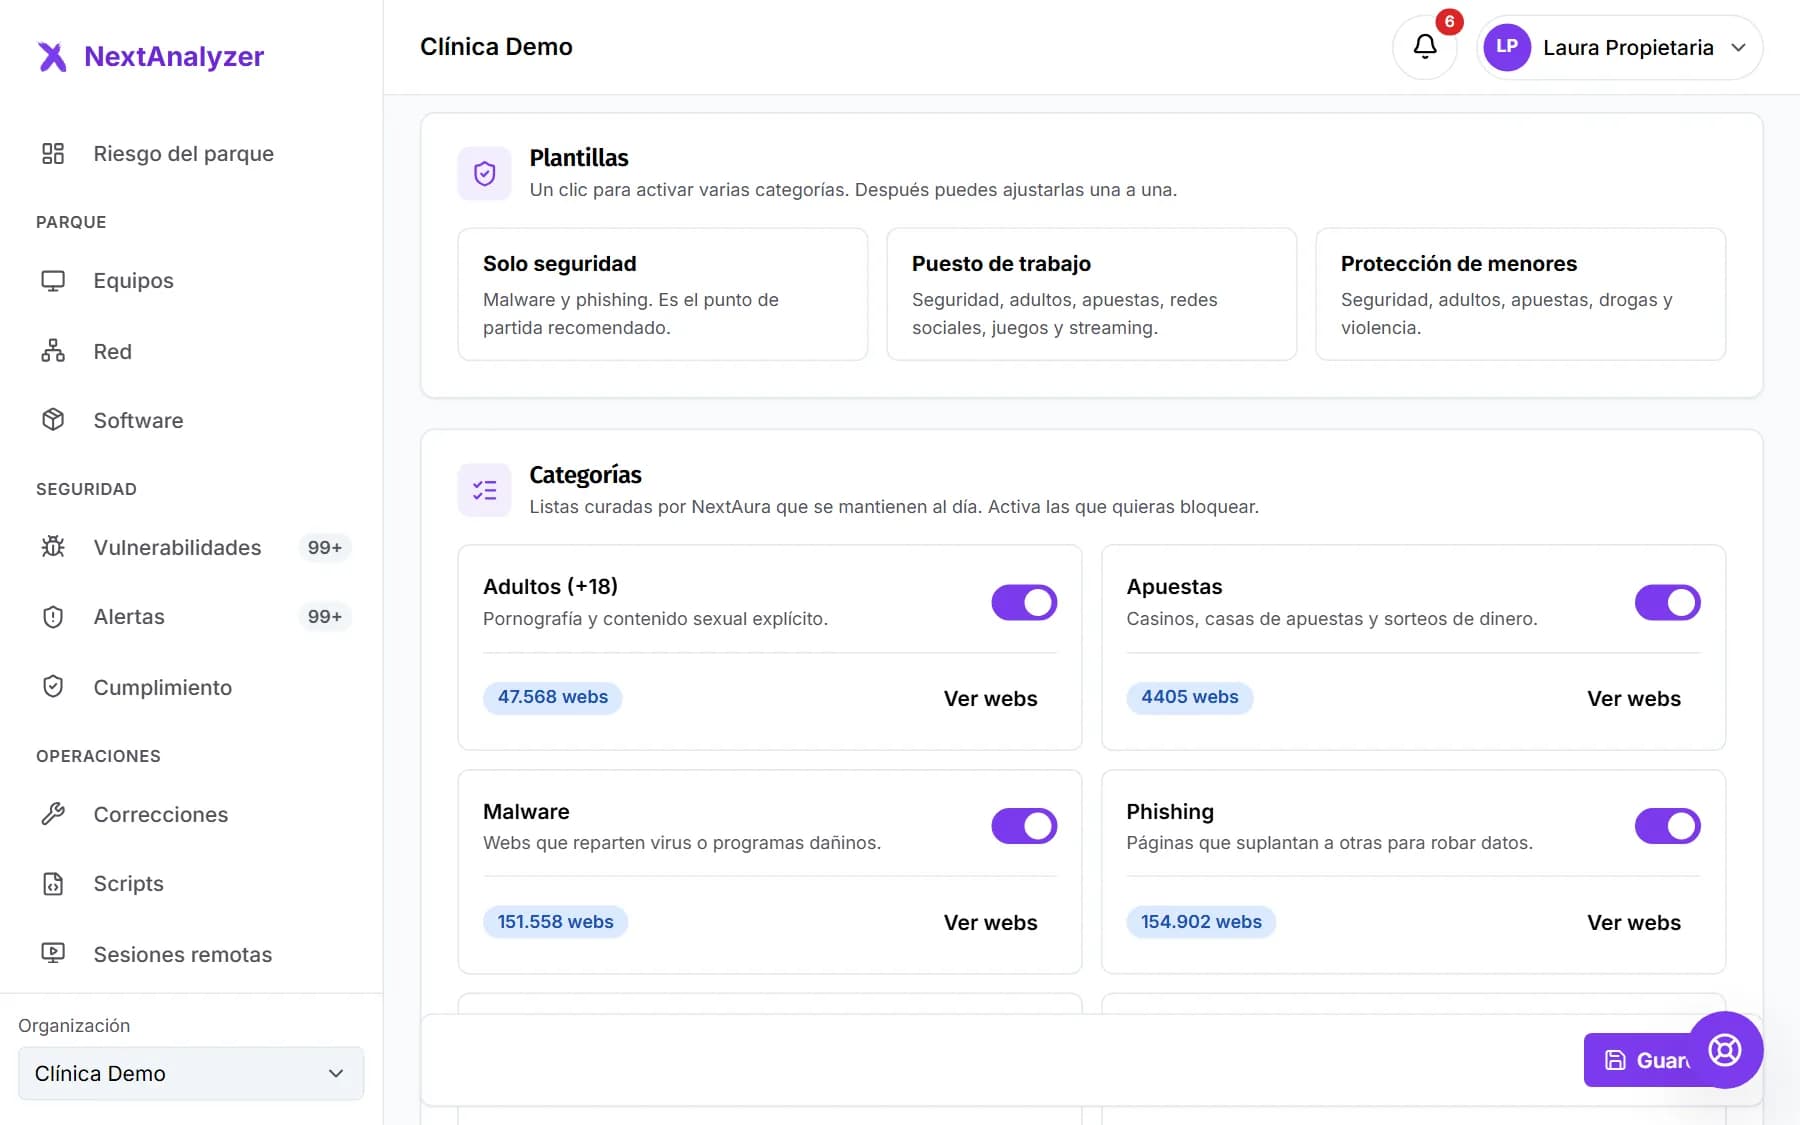
Bloquear webs peligrosas y anuncios, y ayudar a cualquier equipo con acceso remoto desde el navegador.
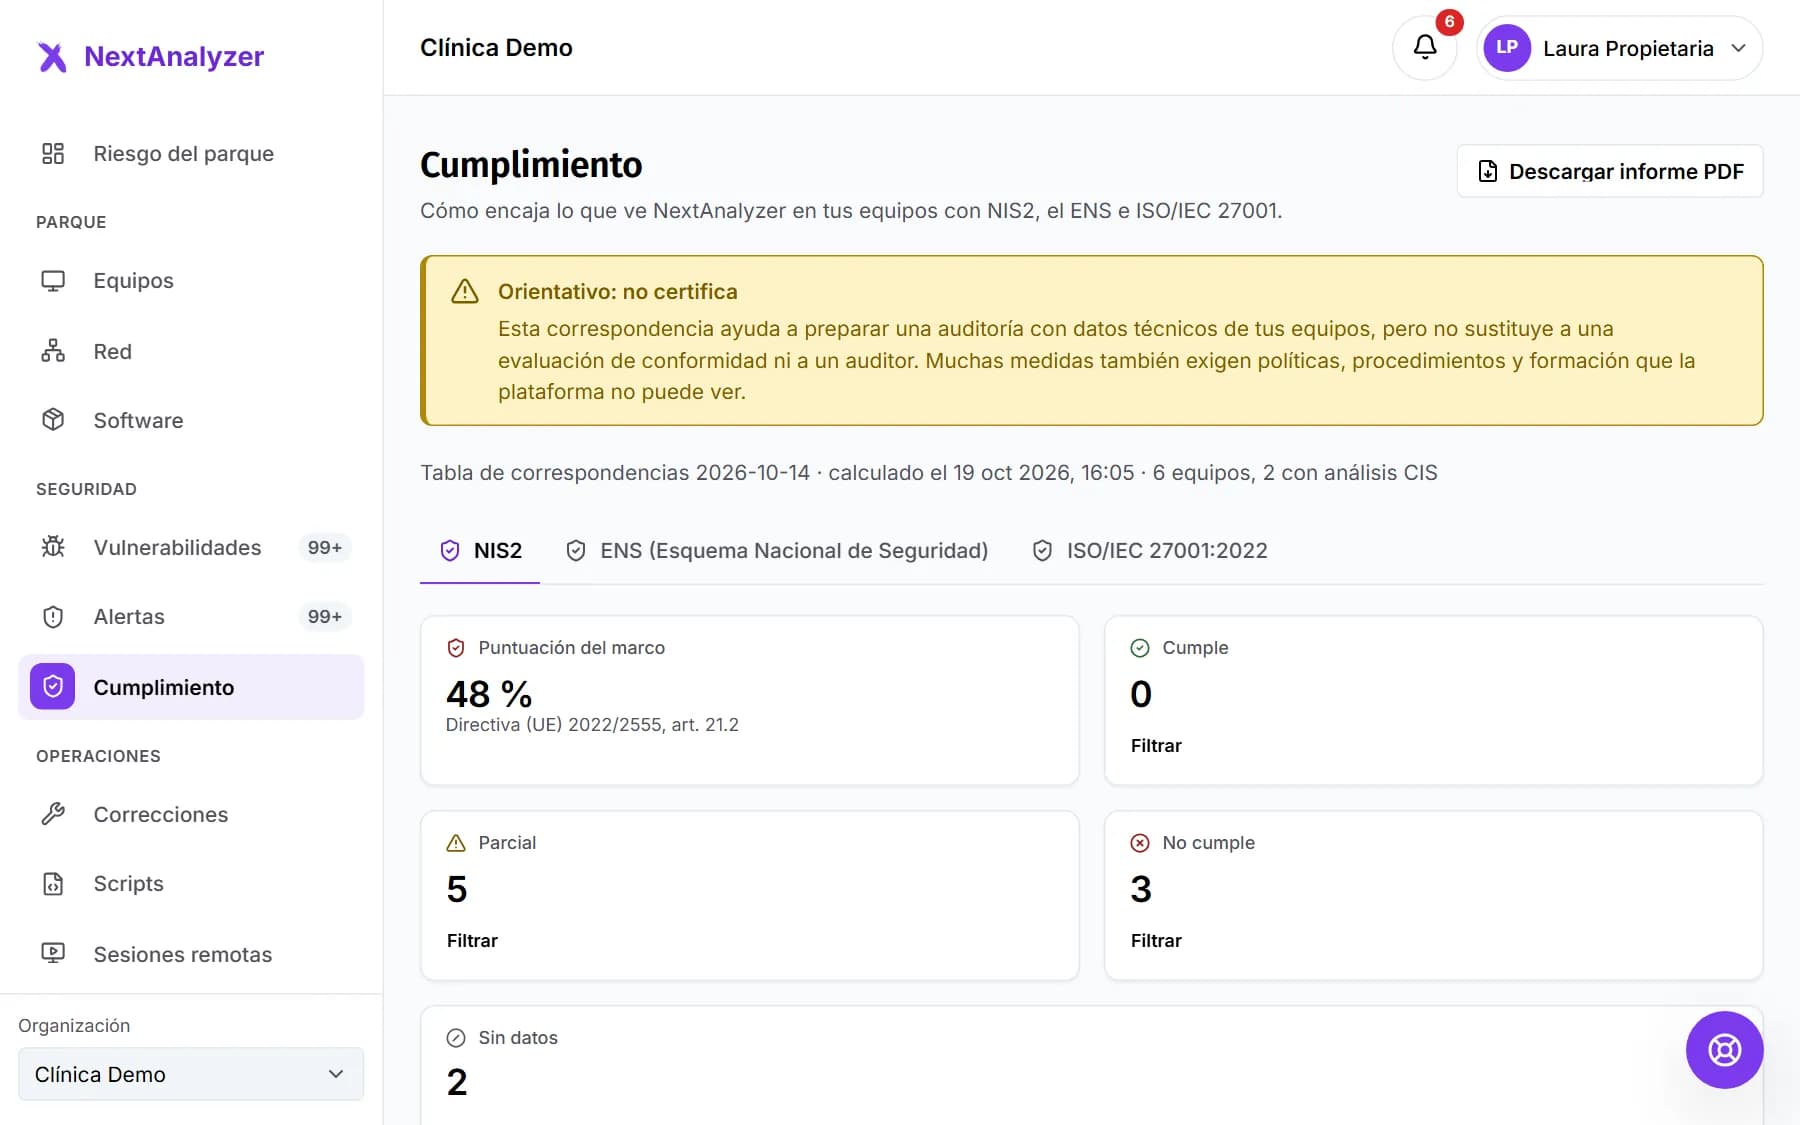
Demostrar el avance con informes PDF y tu grado de cumplimiento orientativo de NIS2, ENS e ISO 27001.
Lo que no hace
No sustituye a tu antivirus: comprueba que está activo y al día, y te avisa si no lo está.
No lee archivos, correos ni lo que se escribe, y no hace capturas. El historial de actividad es opcional, solo guarda aplicaciones y dominios, y quien usa el equipo lo ve.
No cambia nada a escondidas: cada acción queda registrada, y el acceso remoto pide permiso a quien usa el equipo salvo que un administrador active el modo desatendido.
No instala un cortafuegos propio: vigila el del sistema. Gestionar sus reglas desde el panel y el modo seguro llegarán próximamente.
No deja el equipo sin internet si el agente falla: en Windows, el filtro web tiene DNS de respaldo.
Empieza por lo que de verdad importa y corrígelo sin ser experto
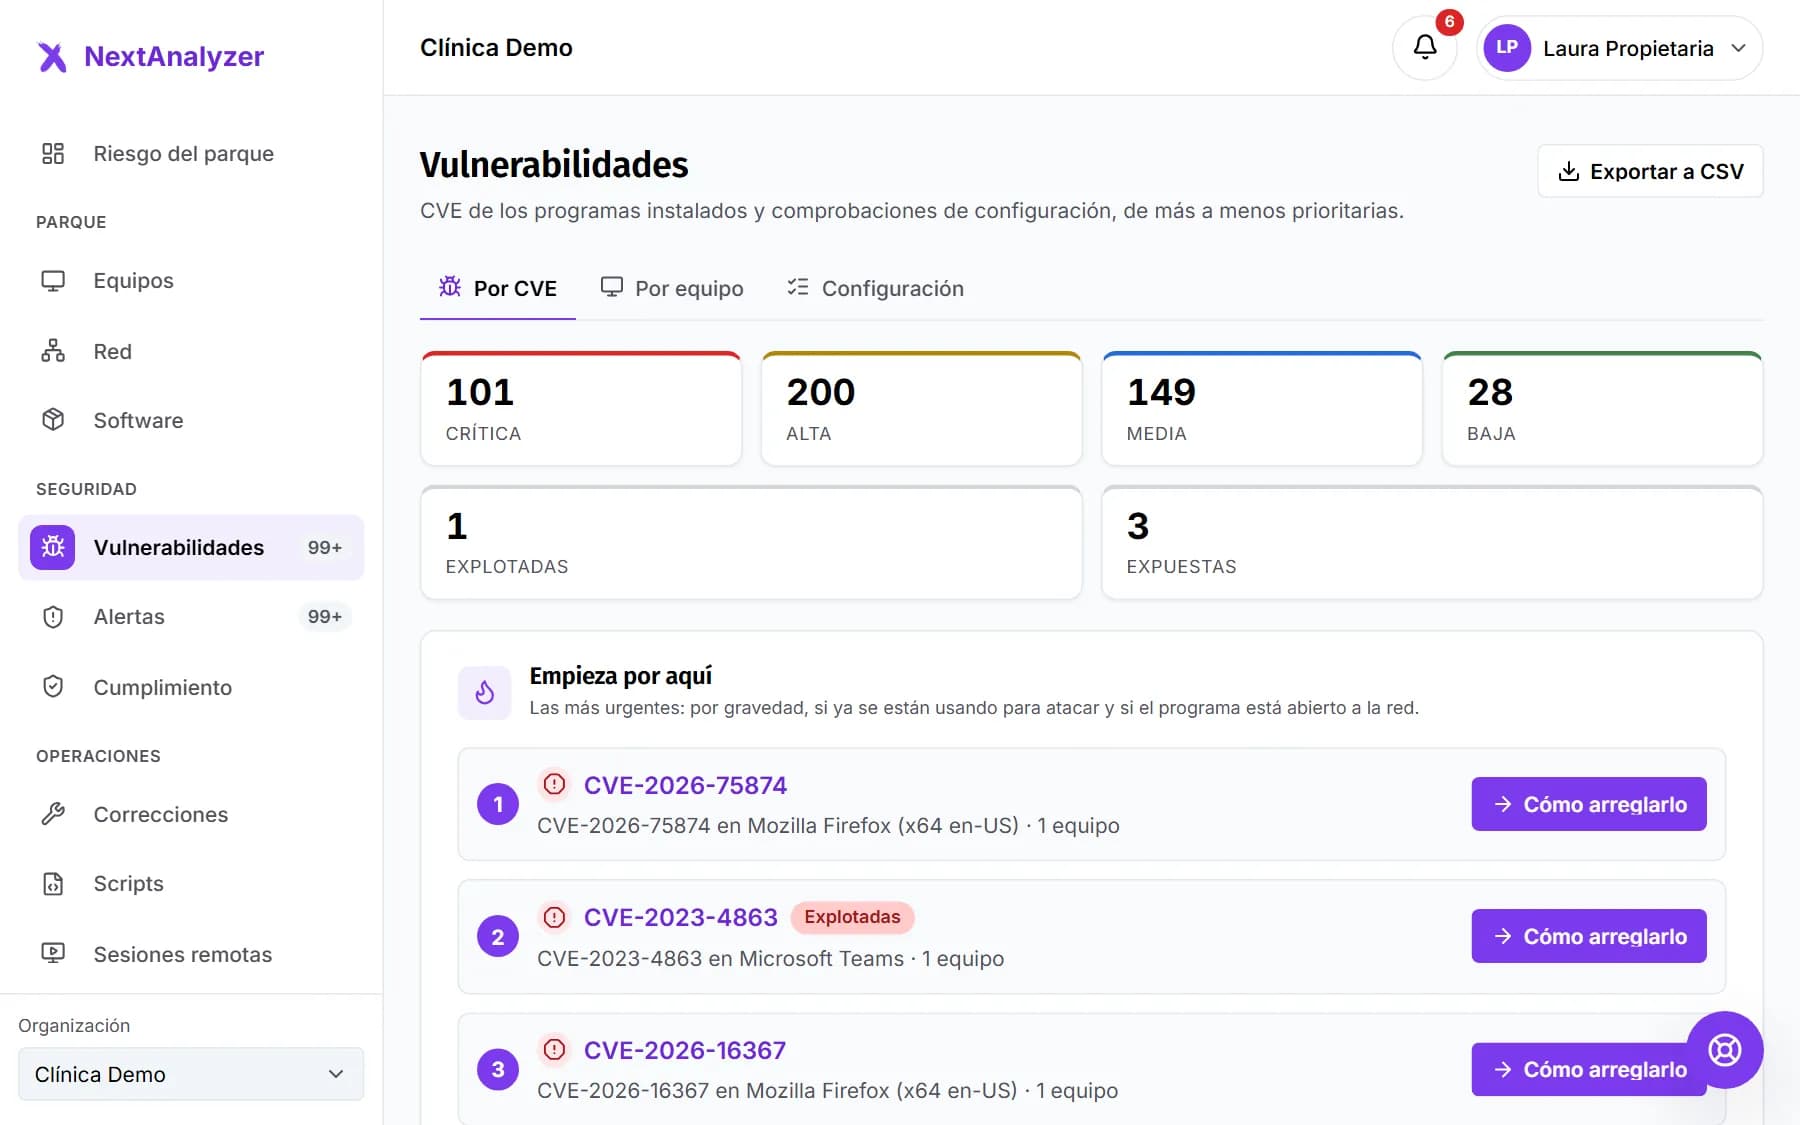
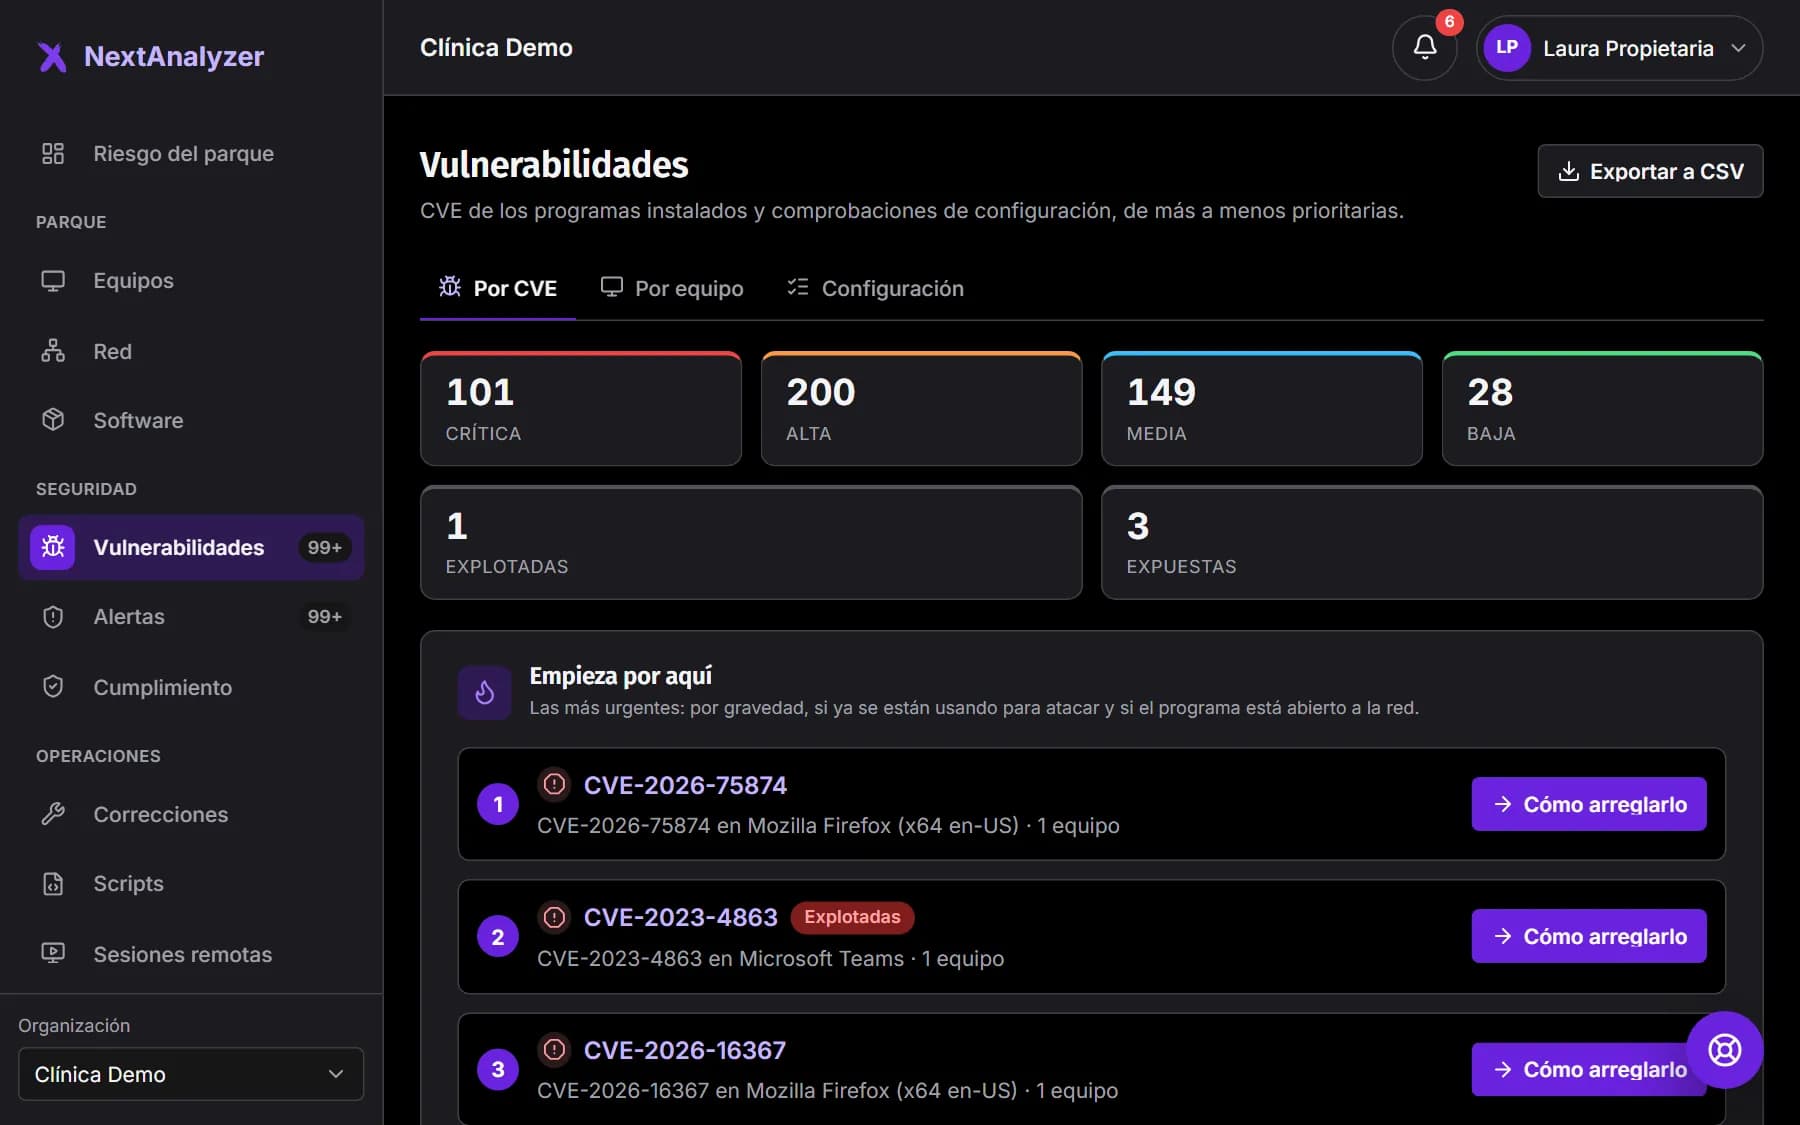
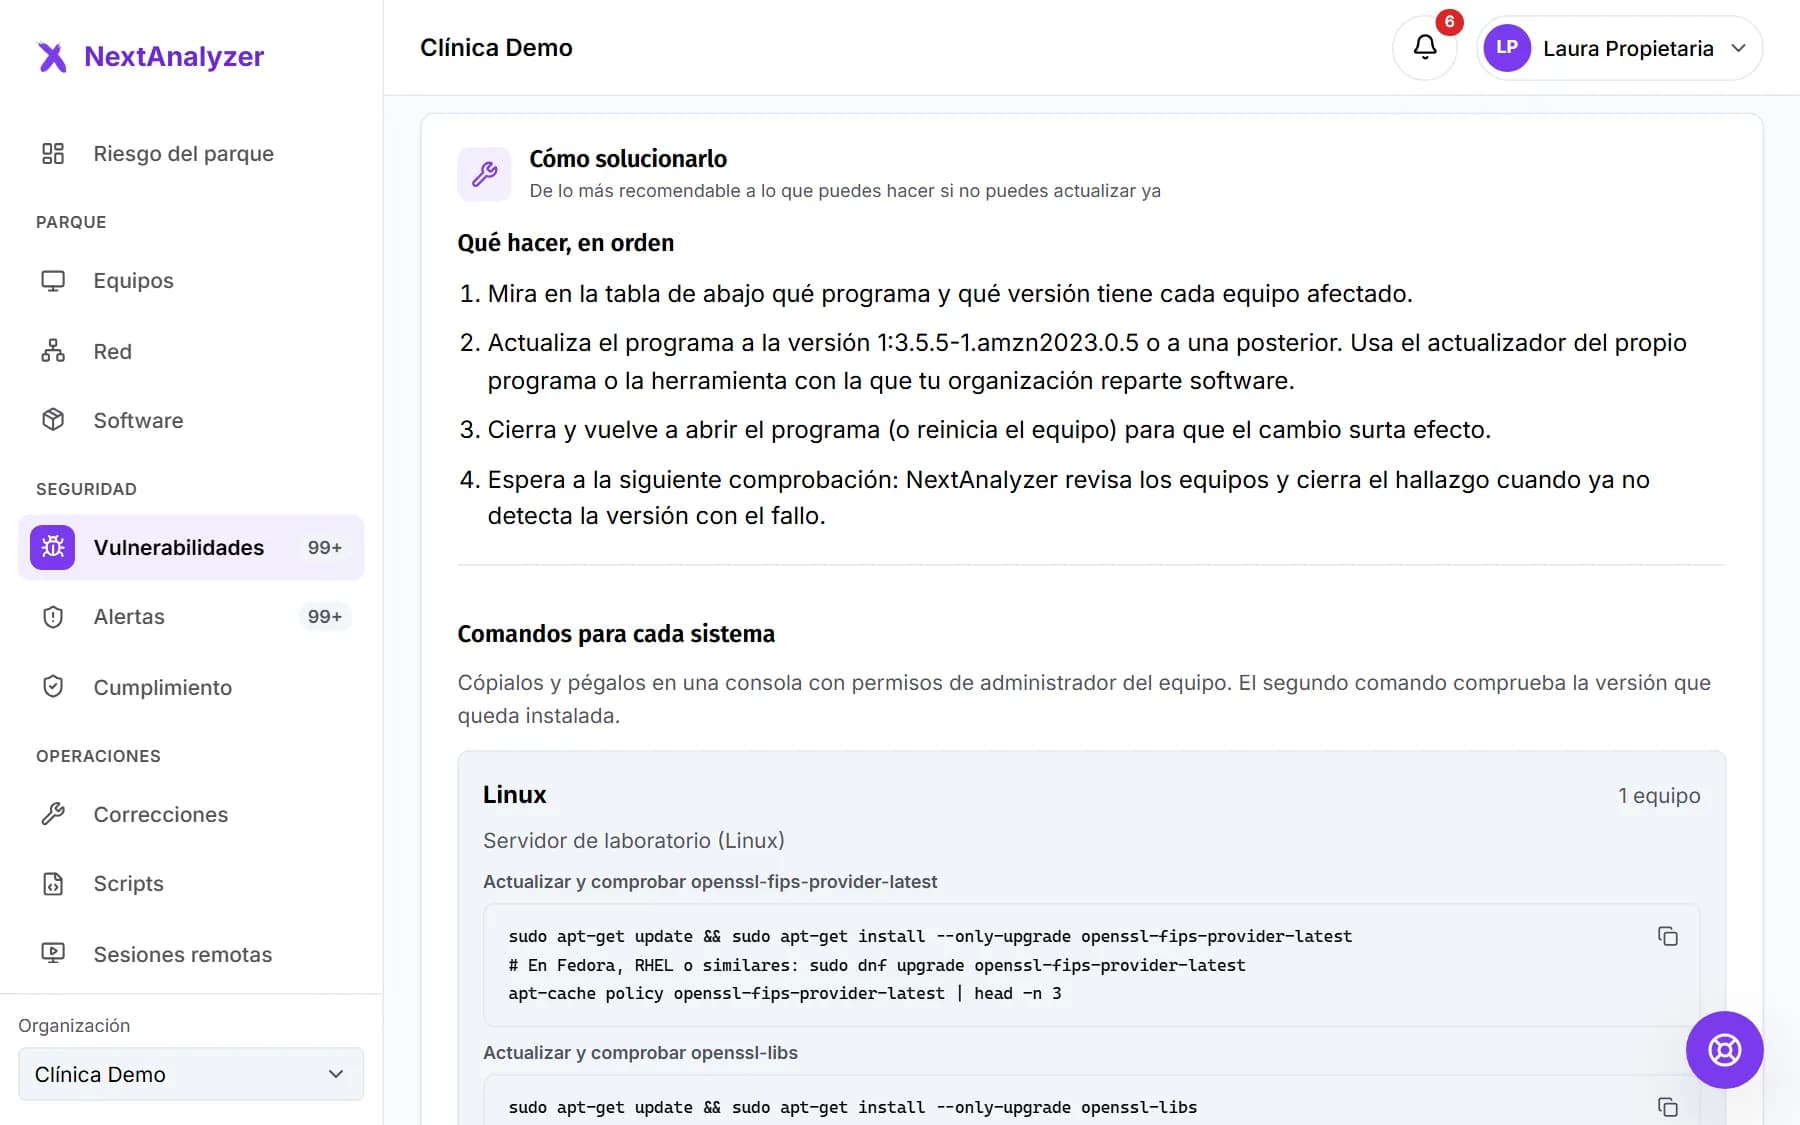
Ordenamos los CVE por gravedad, por si ya se están explotando en ataques reales y por si el programa está expuesto a la red. Cada uno lleva su «Cómo arreglarlo».
«Empieza por aquí»: las más urgentes, primero
Explicado sin tecnicismos: qué es, qué riesgo supone y cómo resolverlo
Cada CVE explicado con IA, en una versión para dirección y otra para el técnico
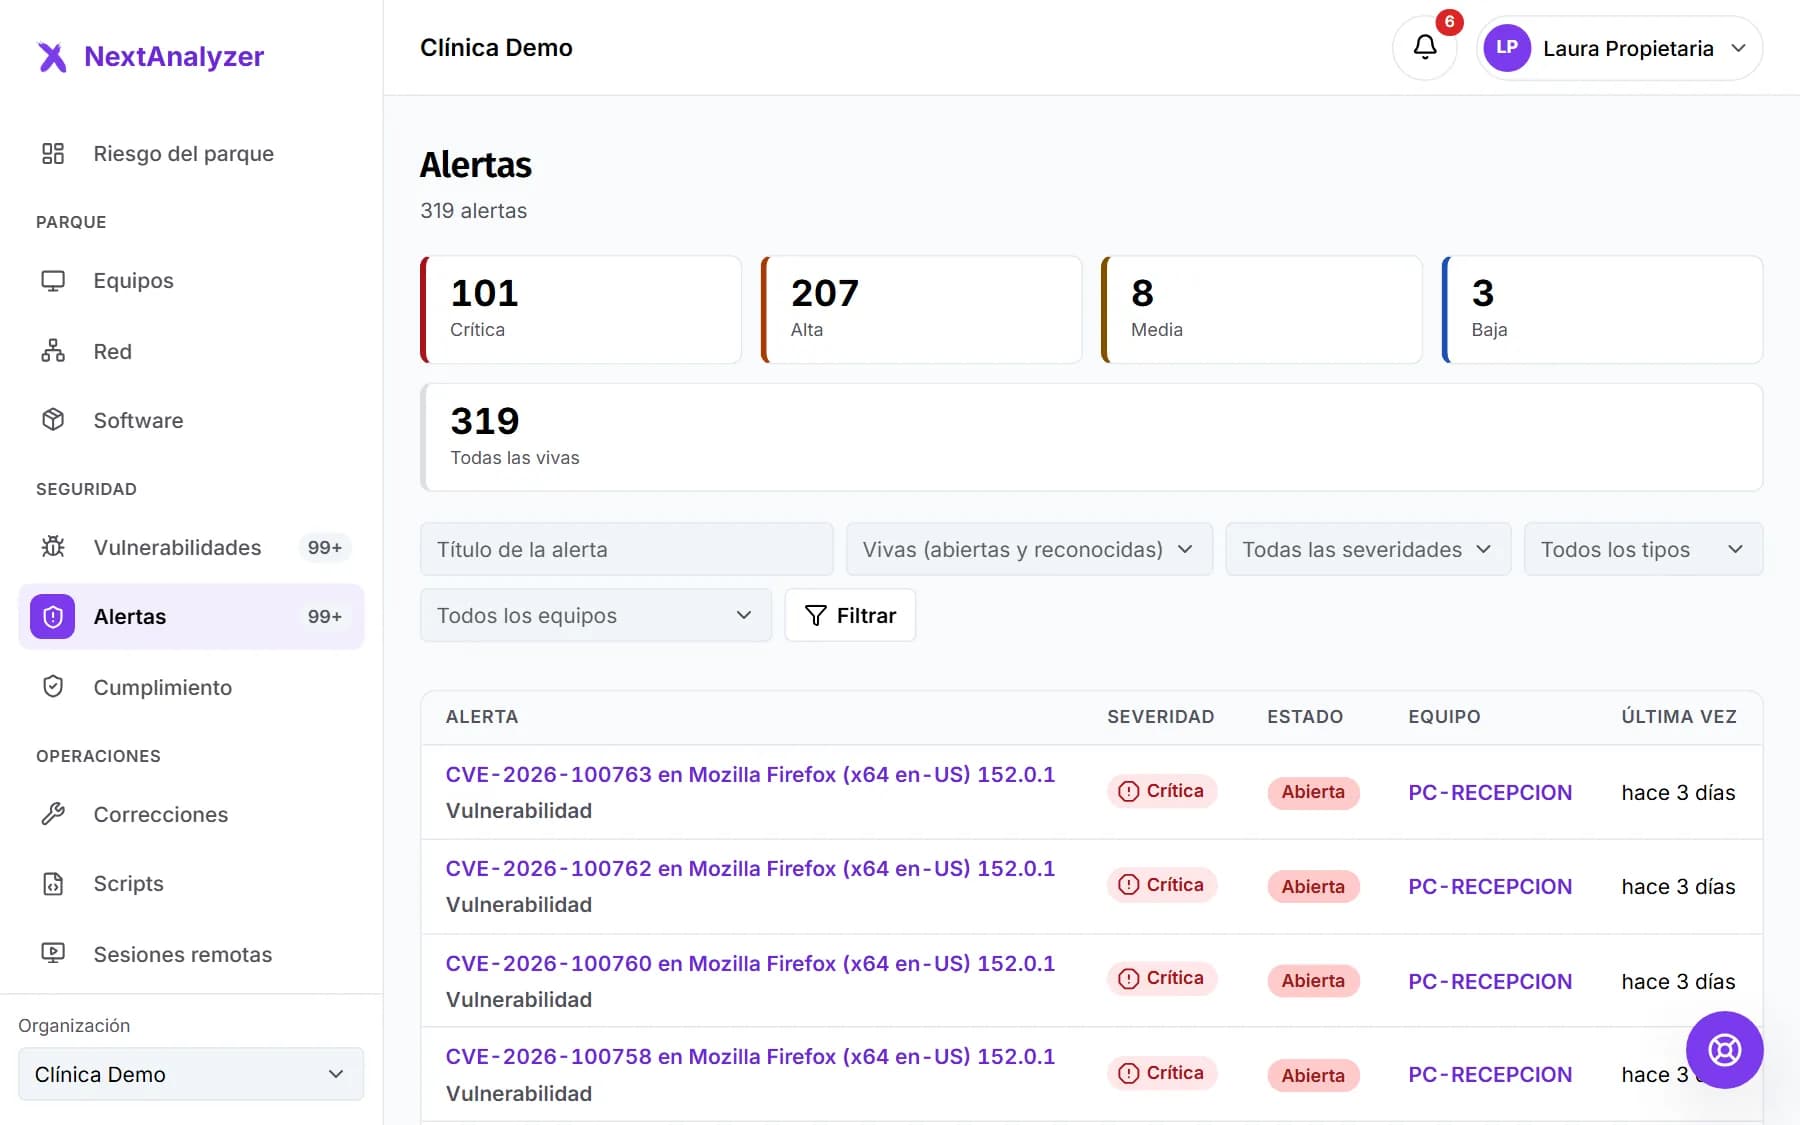
Tienes 11 tipos de alerta, desde un equipo sin conexión hasta un antivirus apagado o un dispositivo nuevo en la red, y los avisos llegan a donde ya trabajas.
Reglas por tipo y severidad mínima, a tu medida
Correo, Teams, Slack o un webhook firmado hacia tu propio sistema
Bandeja de notificaciones con lo leído y lo pendiente
La ficha completa de cada equipo, y acciones a distancia
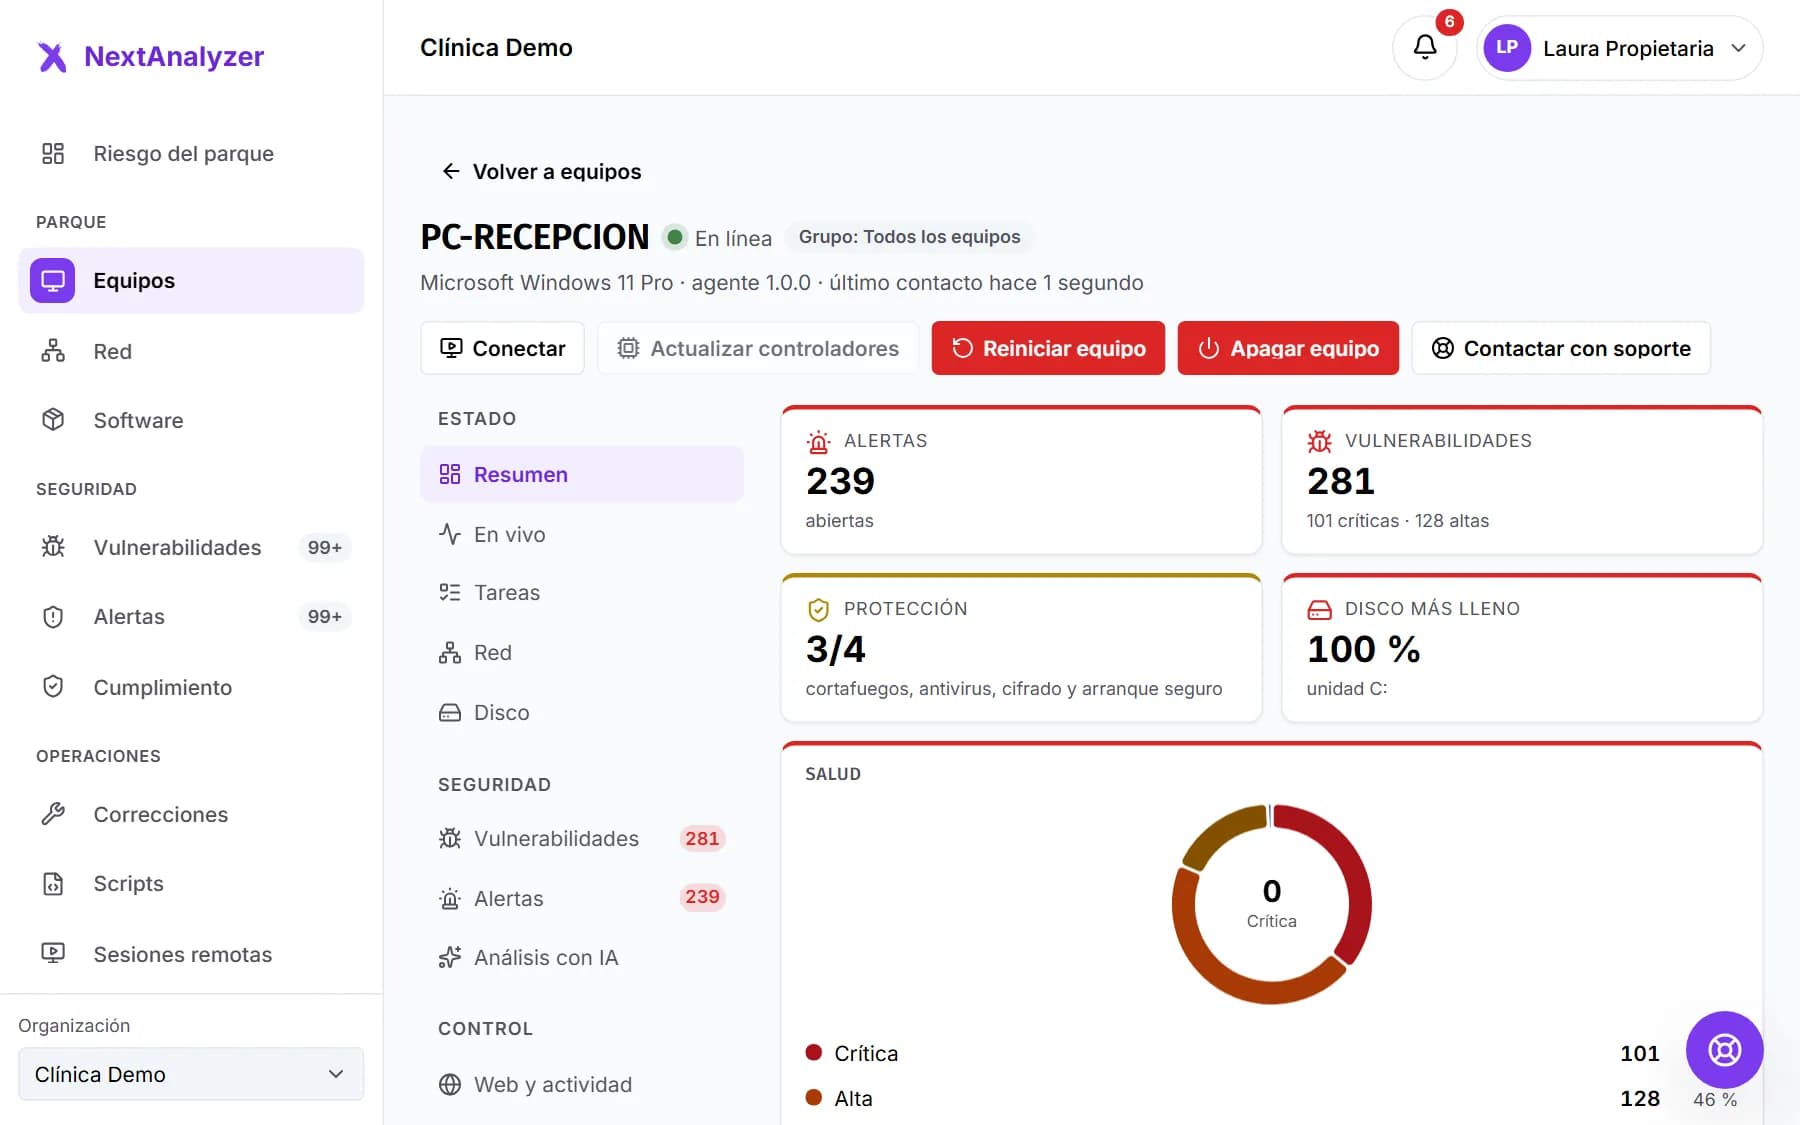
Salud, protección, alertas, vulnerabilidades, inventario y estado en vivo. Y cuando hay que actuar, lo haces desde el panel, con confirmación y auditoría.
Firewall, antivirus y cifrado del disco explicados en lenguaje llano
Reiniciar, apagar, limpiar el disco o actualizar controladores y programas a distancia
Conéctate desde el panel o desde la app con el código del equipo. Quien lo usa acepta antes y ve siempre quién está conectado; todo queda en el historial.
Solo ver o controlar, con chat, portapapeles y archivos en los dos sentidos
Políticas por grupo: asistido o desatendido, grabación y duración máxima
Historial de sesiones con quién, cuándo, cuánto y qué se transfirió
Scripts, software y parches en muchos equipos a la vez
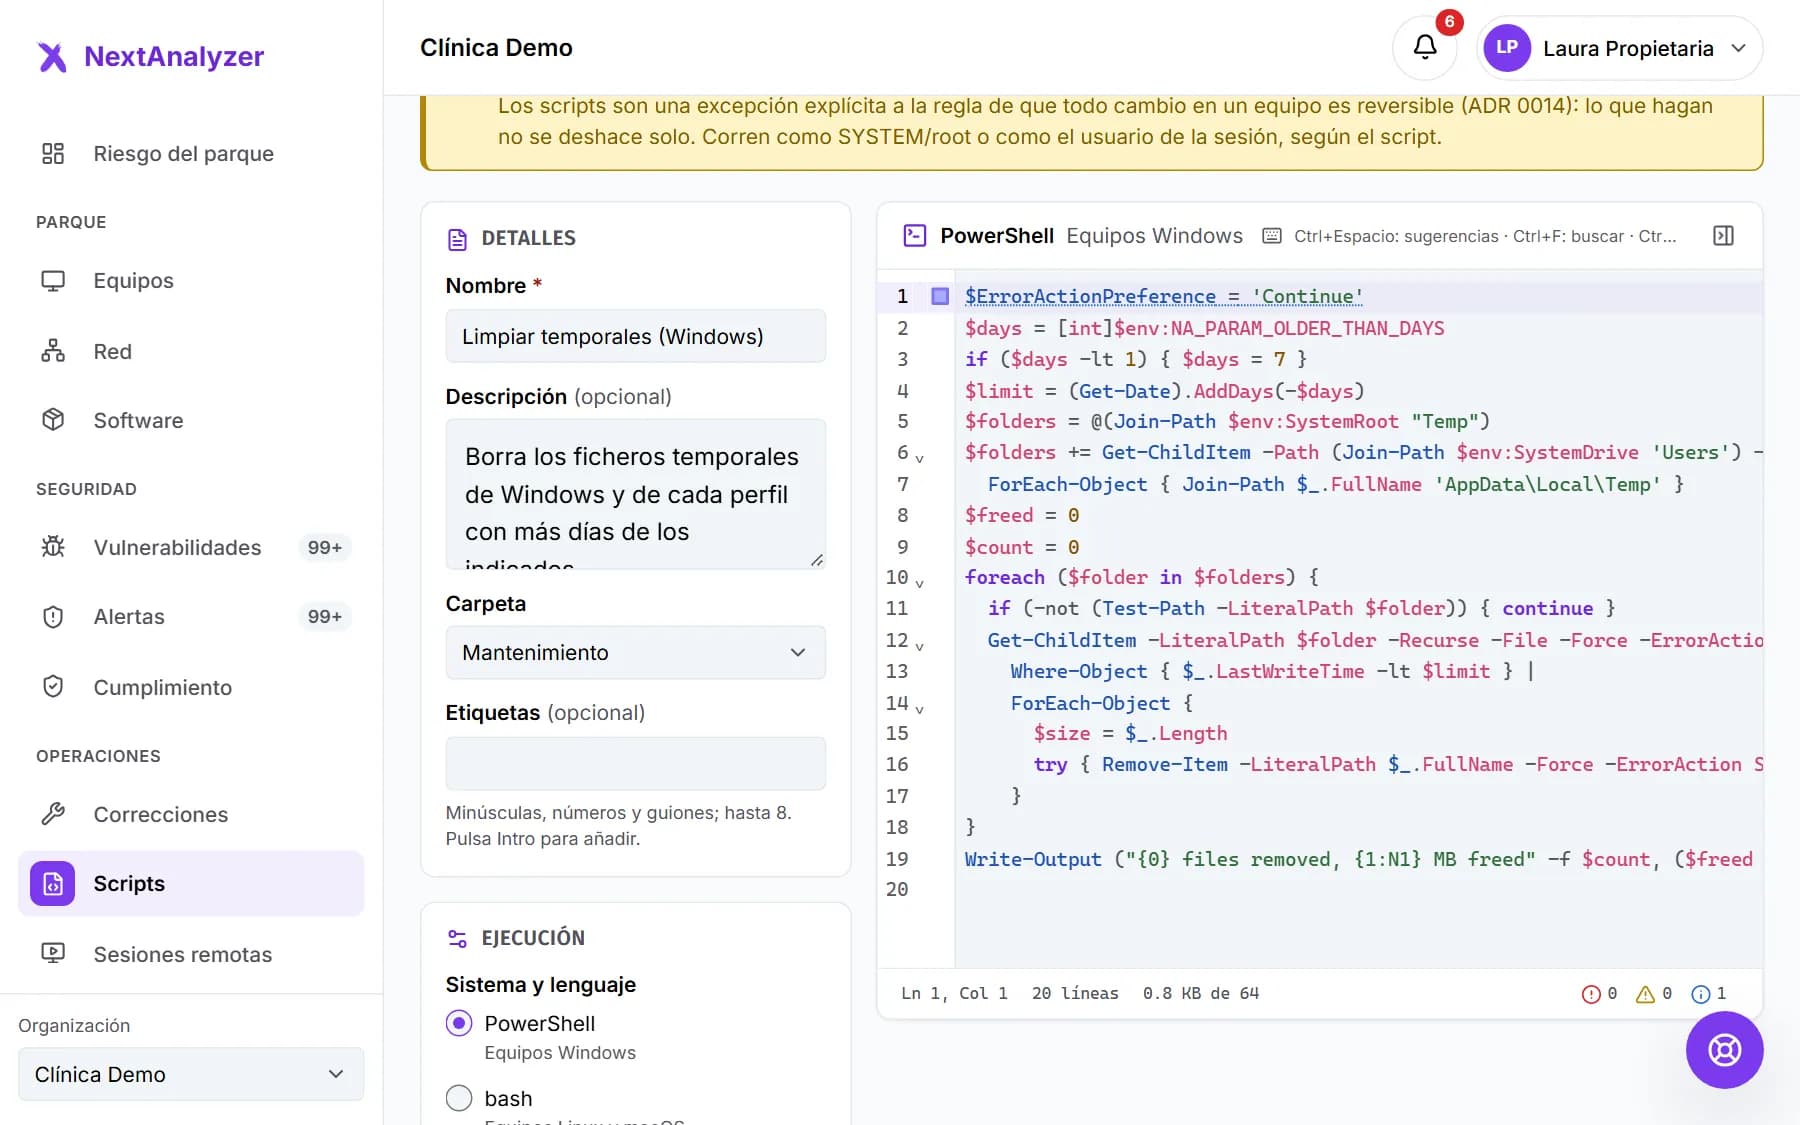
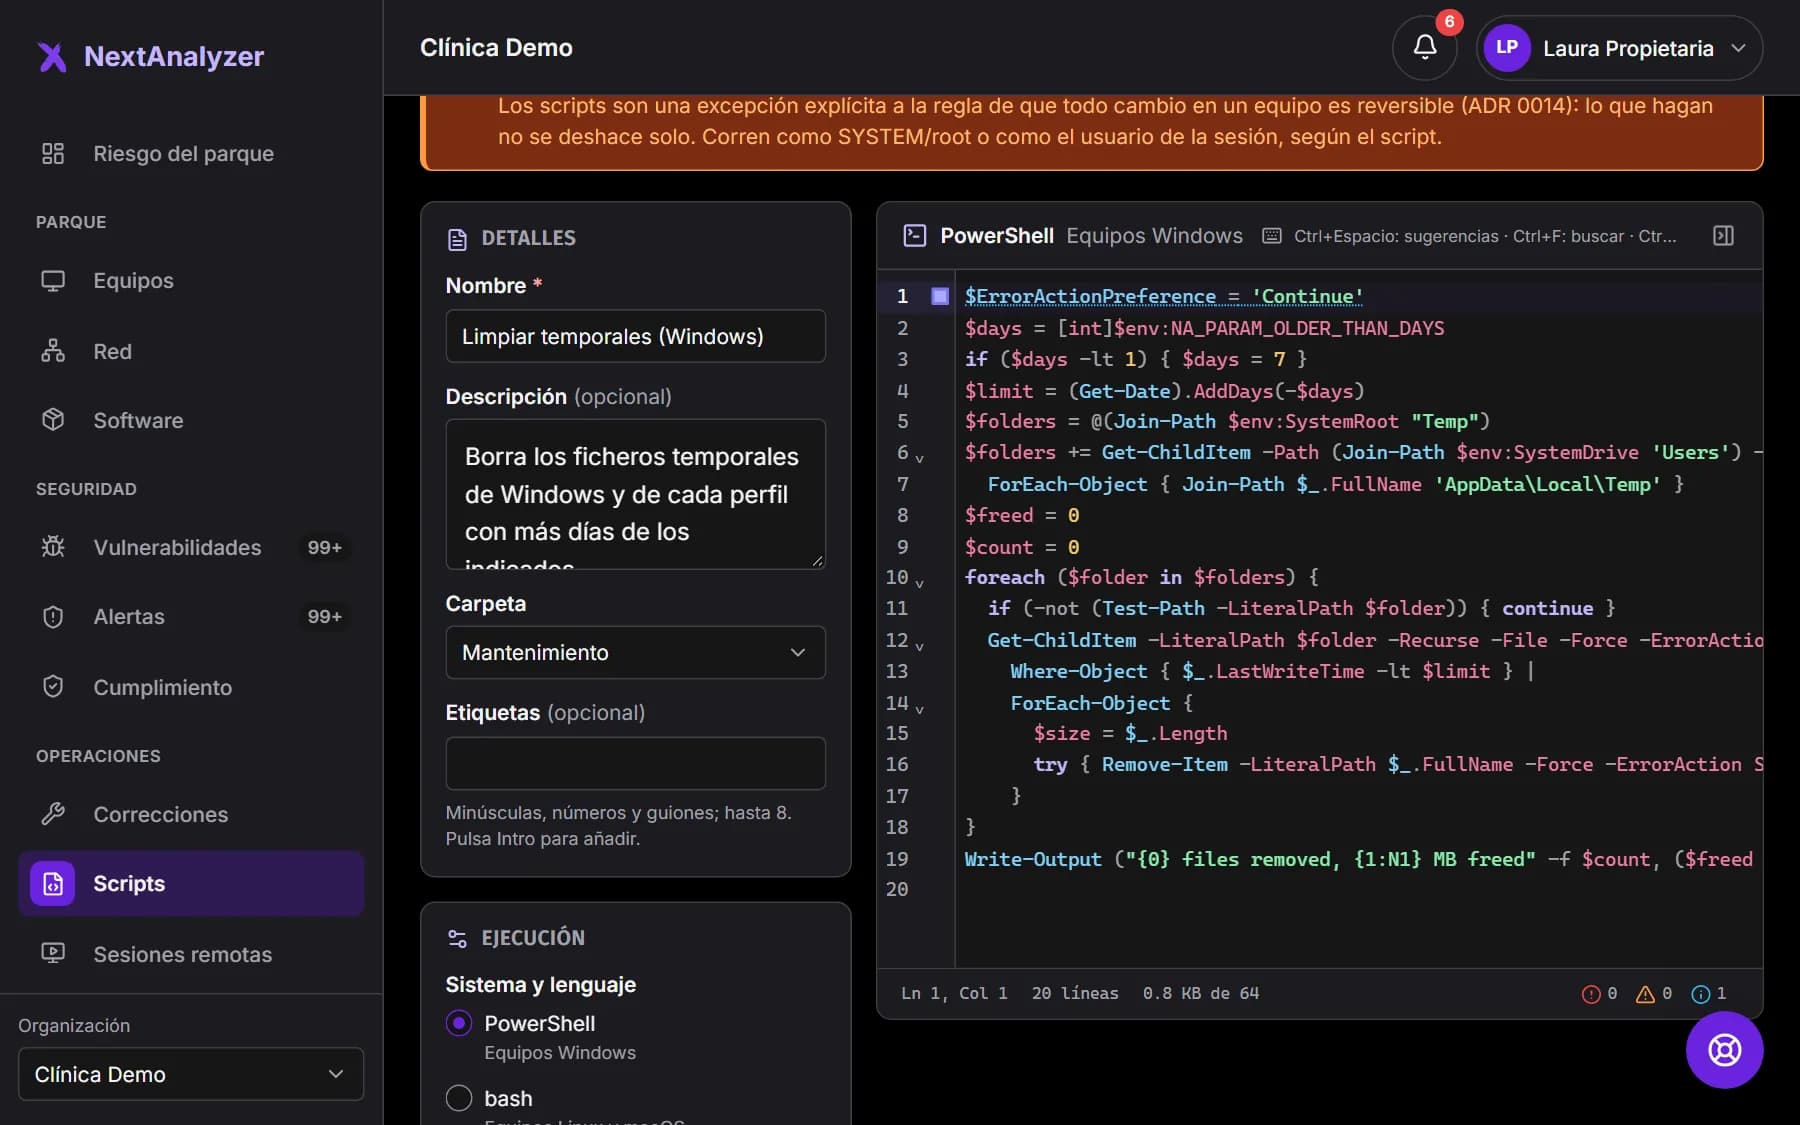
Corrige vulnerabilidades, instala o quita programas y ejecuta scripts firmados en grupos de equipos, con aprobación, ventana de mantenimiento y resultado por equipo.
Editor de scripts con ayuda, parámetros y aviso de lo peligroso
Instalar y desinstalar en bloque con winget, apt, dnf o Homebrew
Equipos piloto primero y pausa automática si algo falla
Informes PDF del riesgo del parque para dirección y del detalle técnico para tu equipo, enviados solos cada semana o cada mes, y tu grado de cumplimiento de NIS2, ENS e ISO 27001.
Resumen ejecutivo en lenguaje llano, con gráficos y recomendaciones
Envíos programados con tu zona horaria, como adjunto o enlace
Cumplimiento orientativo control a control, con qué falla y qué hacer
Pensado para que todo el equipo de IT trabaje a gusto
Las piezas que hacen falta cuando un parque de equipos crece.
Windows, macOS y Linux
Un mismo agente para Windows 10 y 11 (x64 y ARM), macOS 13 o posterior y las distribuciones Linux más usadas.
Estado en vivo
Procesos, red, discos y gráficas de un equipo cada 2 segundos, solo mientras alguien lo mira, y su histórico según el plan.
Descubrimiento de red
Impresoras, NAS, cámaras y ordenadores sin agente en la red de tus equipos, con aviso de lo nuevo.
Aplicaciones de autoservicio
Quien usa el equipo instala los programas que apruebas y pide los que faltan, sin esperar a informática.
Grupos y anillos de actualización
Organiza los equipos y decide quién recibe antes las nuevas versiones del agente.
Análisis con IA
Qué arreglar esta semana, cada CVE explicado y el análisis de un equipo, con datos minimizados y marcado para que lo revises. En Business y Enterprise, también un resumen semanal opcional por correo.
Historial de actividad
Aplicaciones y dominios, nunca contenido. Desactivado por defecto: lo activa el propietario, quien usa el equipo ve un aviso y cada consulta queda auditada.
Roles y miembros
Propietario, administrador, técnico y lectura. Invitaciones con caducidad.
Acceso corporativo (SSO)
Entra con Microsoft Entra ID, Google Workspace u otro proveedor OIDC, en el plan Enterprise.
Auditoría completa
Cada acción sensible queda registrada: quién, cuándo y sobre qué. Exportable desde Business.
Segundo factor
Un código de tu app además de la contraseña. El propietario decide a quién se le exige: a nadie, a todos o solo a quien marque.
Cortafuegos y puertos
Comprueba que el cortafuegos del sistema está activo, lista los puertos abiertos con su riesgo y avisa de los peligrosos. En Windows se activa con un clic desde la app. Reglas y modo seguro, próximamente.
Bloqueo de anuncios
Quita anuncios y rastreadores en todo el equipo con el filtro DNS y, en Chrome, Edge y Firefox, con un bloqueador instalado por política. Lo impones tú o lo decide cada persona.
API e integraciones
API pública con claves y alcances, y tickets automáticos en Jira, Freshdesk o HaloPSA.
Soporte por chat
Abres una incidencia desde el panel y recibes su referencia al momento. Hablas con nosotros en tiempo real, con adjuntos, y al cerrarla puedes valorarla.
Tu marca
Con Enterprise, el panel y la app de los equipos llevan tus colores, tus logotipos y tu nombre.
Cómo empezar
Tu primer equipo protegido en unos minutos
Sin tarjeta, sin montar servidores y sin llamar a nadie.
1
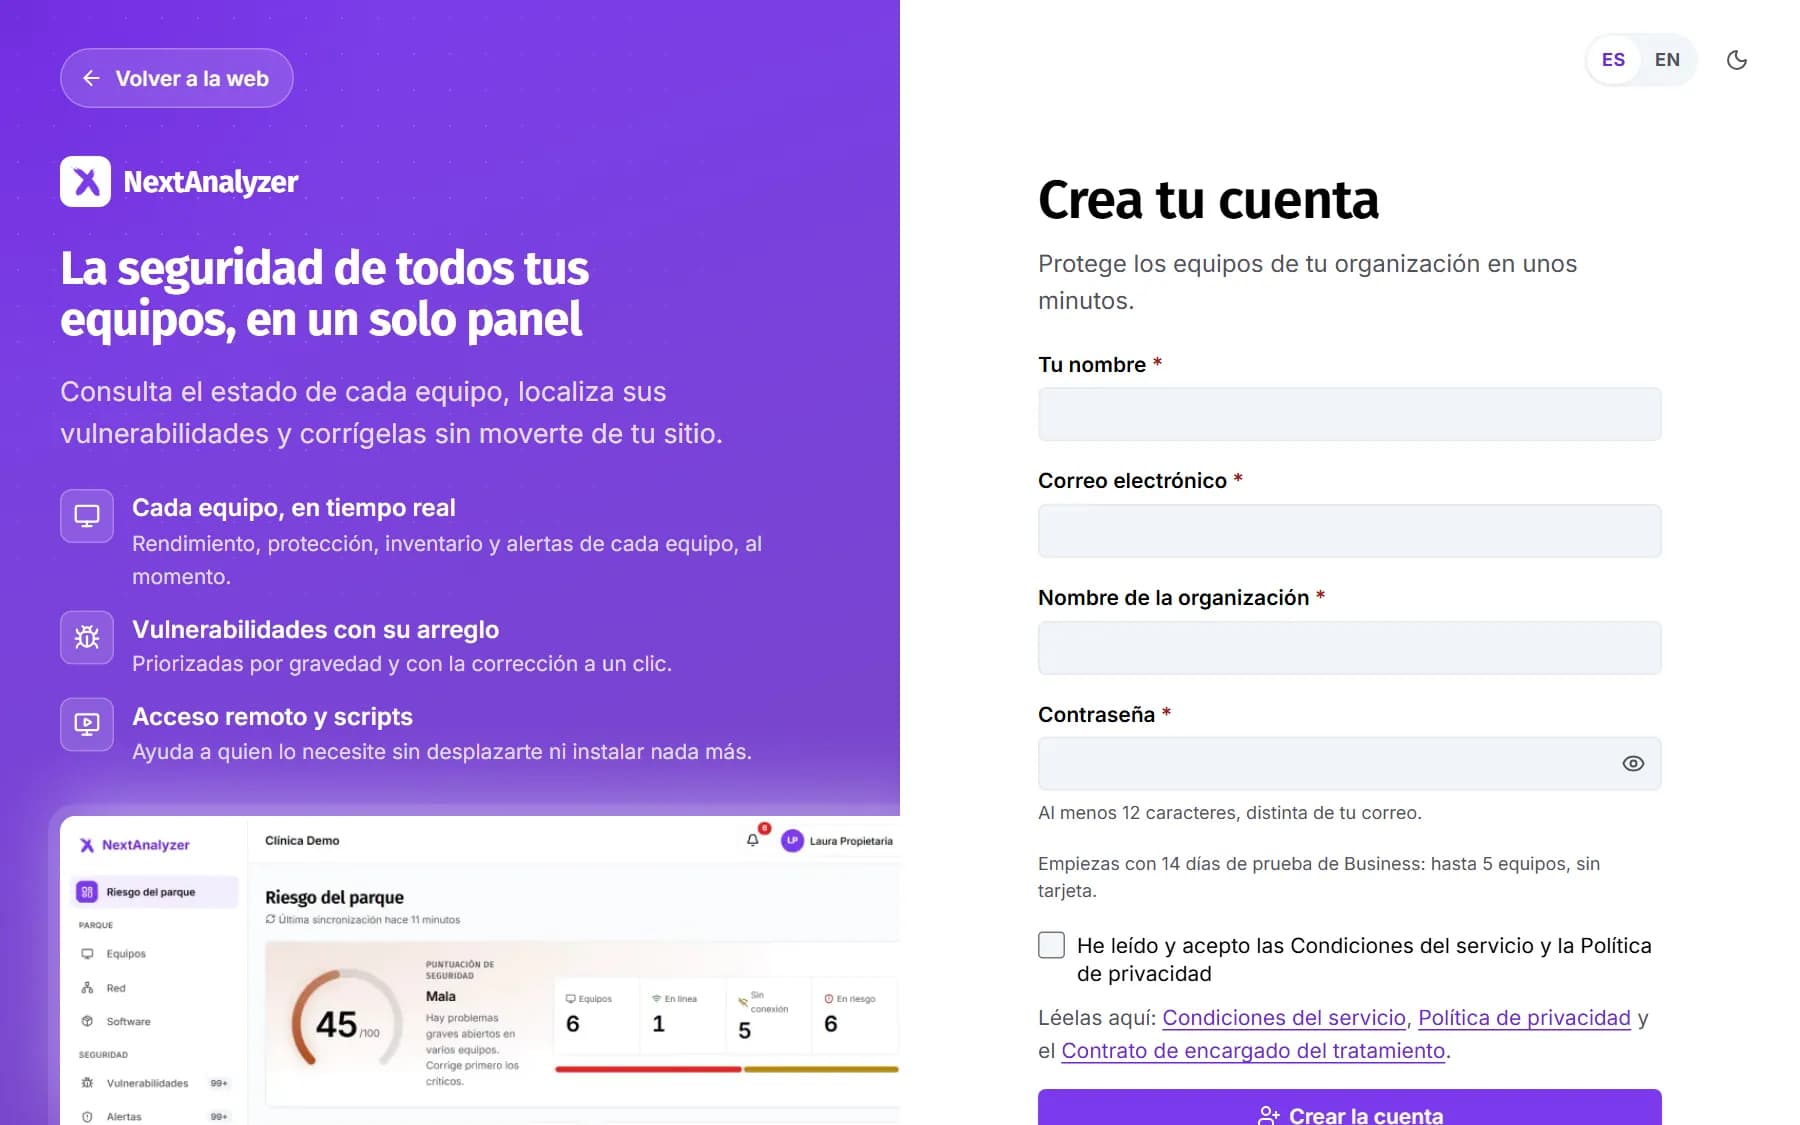
Crea tu cuenta
Nombre, correo y organización. Empiezas con 14 días de prueba del plan Business, hasta 5 equipos, sin tarjeta.
Crear cuenta
2
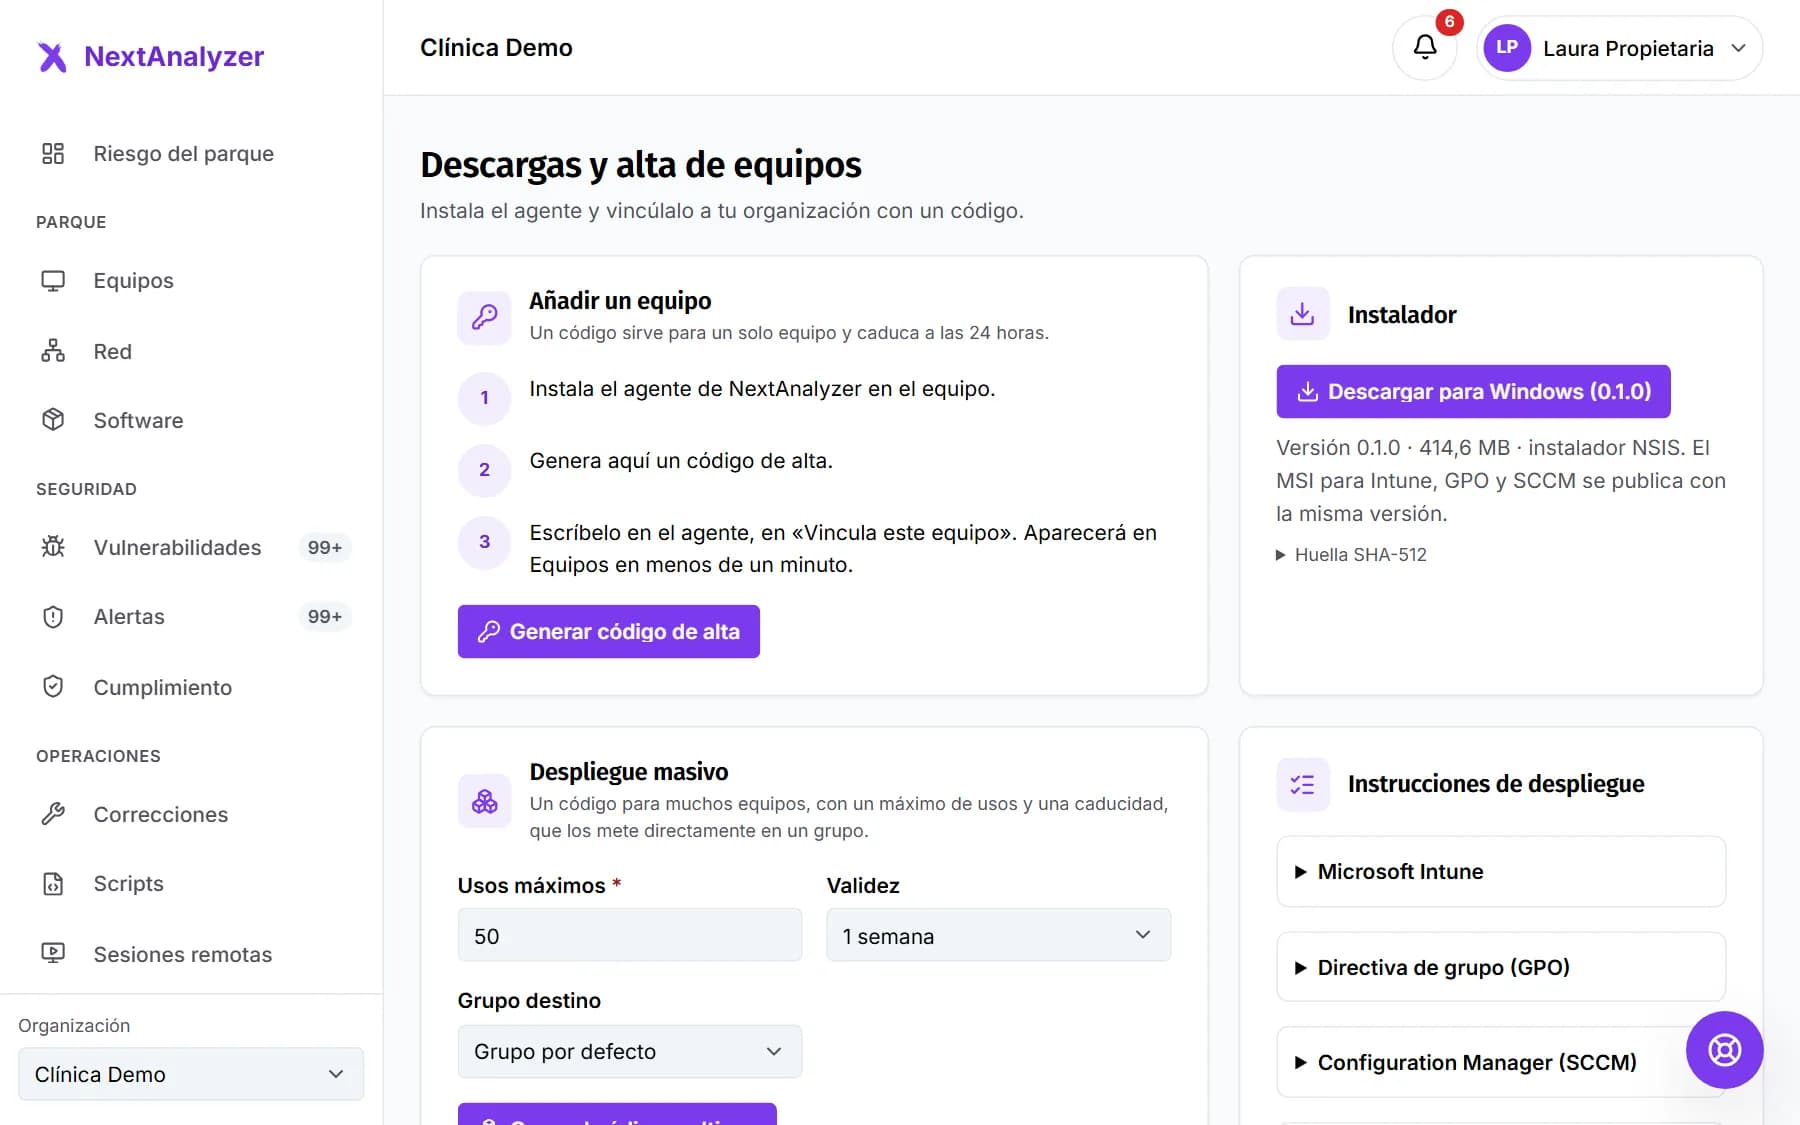
Instala el agente
Descarga el instalador, genera un código de alta en el panel y escríbelo en el agente. El equipo aparece en menos de un minuto.
Descargas
3
Revisa el riesgo y arréglalo
Sigue el «Empieza por aquí»: las vulnerabilidades más urgentes, explicadas y con su solución.
Un agente con privilegios exige garantías. Estas son las nuestras.
Privacidad visible
El historial de actividad está desactivado por defecto, solo guarda aplicaciones y dominios, y los usuarios del equipo ven un aviso mientras esté activo.
Accesos separados
Clientes, empleados de NextAnalyzer y equipos no comparten cuentas, tokens ni rutas. Tu organización solo ve lo suyo.
Todo reversible
Antes de tocar el cortafuegos, el DNS o el bloqueo web, el agente guarda el estado anterior. Cada acción queda auditada y los scripts y el software piden aprobación porque no se deshacen solos.
IA con datos mínimos
Lo que se envía a un modelo de IA se minimiza: sin nombres de usuario, sin URL completas y sin IP públicas.
No. Creas la cuenta y empiezas con 14 días del plan Business, hasta 5 equipos, sin dar ningún método de pago.
¿En qué sistemas funciona el agente?
En Windows 10 y 11 de 64 bits (también Windows 11 ARM), en macOS 13 o posterior (Intel y Apple Silicon) y en Linux x64 y ARM64 con paquetes .deb, .rpm y .pacman (Debian, Ubuntu, Fedora, RHEL, Rocky, openSUSE y Arch). Se instala como un servicio del sistema más una app. El instalador de Windows se descarga desde el panel; los paquetes de macOS y Linux, todavía en pruebas, los pides a soporte. Algunas funciones solo existen en Windows, como los parches de Windows Update o Ctrl+Alt+Supr en el acceso remoto.
¿Puedo conectarme a los equipos en remoto?
Sí, desde el navegador y sin instalar nada más. En todos los planes, también en Standard, puedes ver la pantalla o controlarla, usar el chat y el portapapeles, pasar archivos, grabar y conectarte sin pedir permiso a servidores si un administrador lo activa. Quien usa el equipo siempre ve quién está conectado y puede cortar.
¿Se puede espiar a mis empleados?
No es el objetivo y no lo permitimos a escondidas. El historial de actividad, que guarda aplicaciones y dominios y nunca contenido, está desactivado por defecto. Lo activa el propietario aceptando una declaración, los usuarios ven un aviso permanente y cada consulta queda auditada.
¿Cómo lo despliego en muchos equipos?
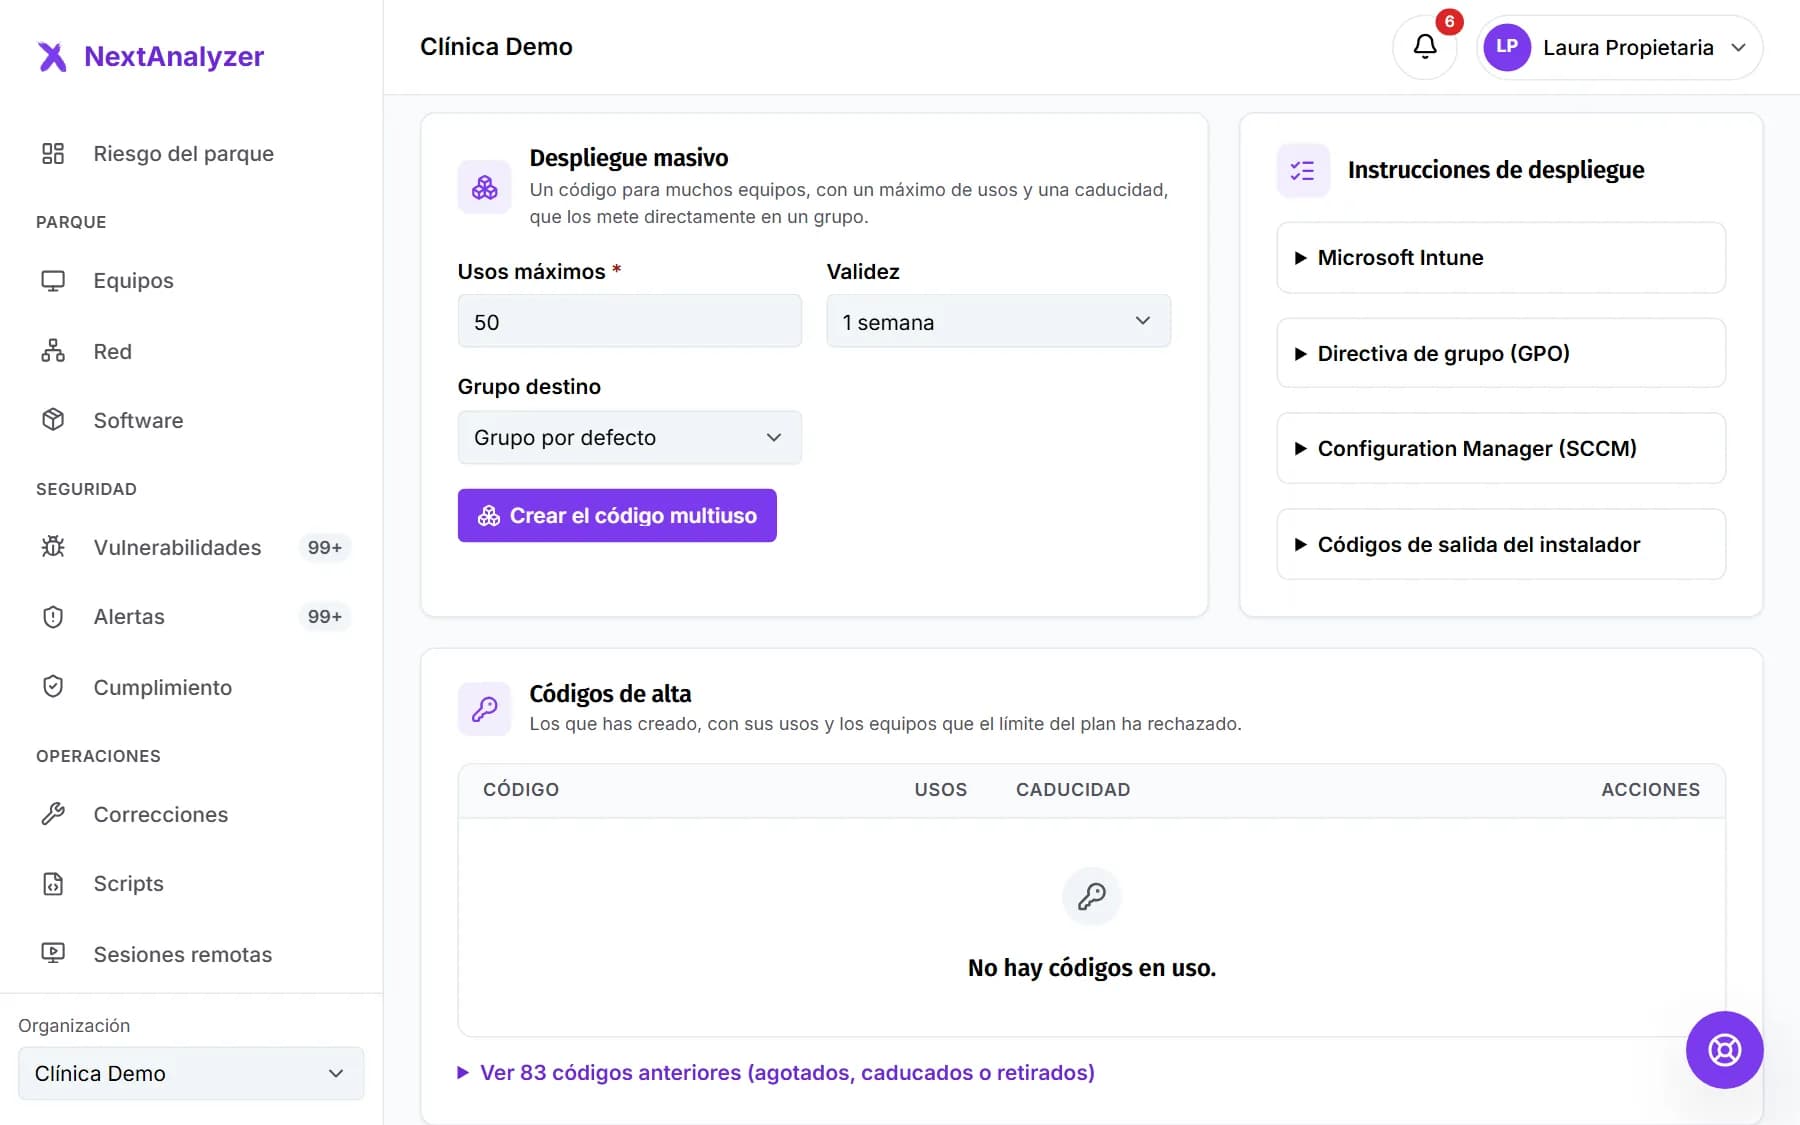
Con un código multiuso y la instalación silenciosa: el MSI para Intune, directivas de grupo (GPO) y Configuration Manager (SCCM), el paquete de macOS para Jamf u otro MDM y los paquetes de Linux con tus scripts. Está disponible desde el plan Business.
¿Qué pasa si supero los equipos de mi plan?
En Business y Enterprise puedes añadir equipos extra hasta un tope por plan, y se cobran aparte por equipo. Antes de generar el código el panel te avisa del coste. Standard no admite extras: si necesitas más, subes de plan con prorrateo.
¿Puedo deshacer lo que hace el agente?
Sí, lo que protege el equipo: el agente guarda el estado anterior antes de tocar el cortafuegos, el DNS o el bloqueo web, y al desinstalarlo lo deja todo como estaba. Los scripts y la instalación de programas son la excepción: no se deshacen solos, por eso exigen aprobación. Todo queda en la auditoría.
¿La IA ve los datos de mis equipos?
Solo una copia minimizada: cada equipo con un alias, sin nombres de usuario, sin IP públicas ni URL, y nunca el historial de actividad ni la lista de programas. La puntuación de salud la calcula la plataforma; la IA solo la explica. Todo lo que genera va marcado para que lo revises antes de actuar.
¿Qué pasa cuando acaba la prueba?
Si no contratas un plan, la organización pasa a solo lectura: sigues viendo todo, pero no puedes dar de alta equipos ni cambiar políticas. A los 30 días se suspende.
¿Cómo pido ayuda si algo falla?
Desde el panel, en Soporte, abres una incidencia en cuatro pasos y recibes al momento su referencia (SUP-…). Si escribes fuera de horario, te lo decimos. Sigues la conversación en tiempo real, con capturas, y te avisamos por correo cuando respondemos. Al resolverse, te pedimos una sola vez que la valores.
¿Sustituye a mi antivirus?
No. NextAnalyzer comprueba que el antivirus de cada equipo (por ejemplo, Microsoft Defender) está activo y al día, encuentra vulnerabilidades y fallos de configuración y te ayuda a corregirlos. No analiza archivos en busca de virus ni es un EDR.
¿Y si el agente falla? ¿Se queda el equipo sin internet?
No. En Windows, el agente deja como DNS alternativos dos resolutores públicos (8.8.8.8 y 1.1.1.1 por defecto). Si su filtro no arranca o deja de responder, el equipo sigue navegando con ellos, aunque mientras tanto no se bloquean webs. El servicio se revisa cada minuto y se repara solo, y al desinstalarlo deja la red como estaba.
Empieza a proteger tus equipos hoy
14 días del plan Business, hasta 5 equipos y sin tarjeta. En unos minutos sabrás cómo está tu parque.