
Mide tu cumplimiento de NIS2, ENS e ISO 27001
Cumplimiento cruza los datos técnicos de tus equipos con los controles de NIS2, del Esquema Nacional de Seguridad y de ISO/IEC 27001. Es orientativo: no certifica. Te dice por dónde empezar y te da evidencias.
Abre Cumplimiento
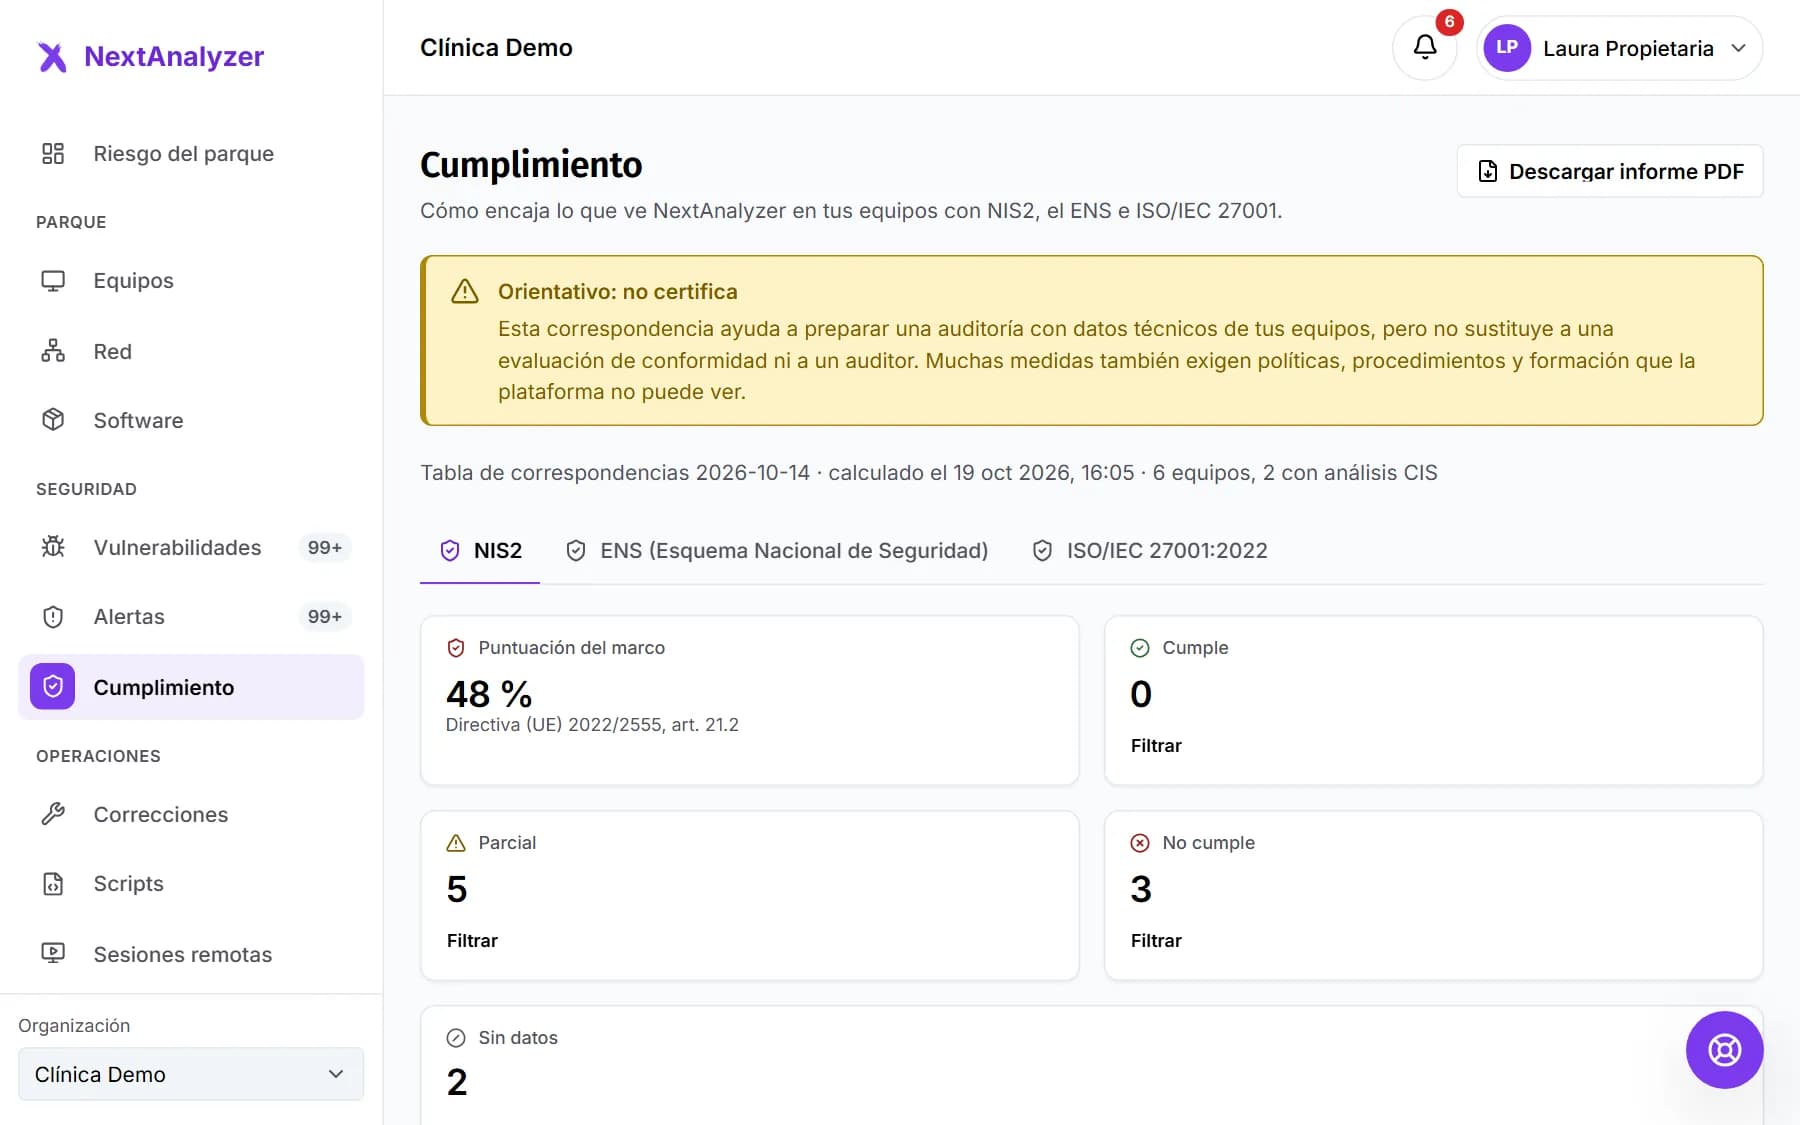
En el menú, Seguridad › «Cumplimiento». Lee el aviso «Orientativo: no certifica». Debajo verás de qué fecha son los datos y cuántos equipos tienen análisis CIS.
Resultado esperado: Ves la «Puntuación del marco» y el recuento de controles por estado.
Elige el marco
Cambia entre NIS2 (art. 21.2), ENS e ISO/IEC 27001:2022 (anexo A). Cada marco tiene su propia puntuación y sus controles.
Resultado esperado: La lista de controles cambia al marco elegido.
Filtra por estado
Los controles salen como «Cumple», «Parcial», «No cumple» o «Sin datos». Pulsa una cifra para ver solo esos. Empieza por «No cumple». «Ver todos» quita el filtro.
Resultado esperado: Solo ves los controles en el estado elegido.
Revisa cada control
Cada control dice qué porcentaje de equipos lo pasa y cuántos fallan o no tienen dato. «Dónde falla» nombra los equipos. «Qué hacer» explica cómo corregirlo.
Resultado esperado: Sabes qué arreglar y en qué equipos para subir la puntuación.
Documenta lo que no se mide
Algunos controles dicen «La plataforma no puede aportar evidencia de este control: documéntalo aparte». Son políticas, procedimientos o formación que dependen de tu organización.
Resultado esperado: Sabes qué tienes que justificar fuera de NextAnalyzer.
Descarga el informe PDF
Pulsa «Descargar informe PDF». Se genera en Informes con las evidencias de cada control, listo para un auditor o una aseguradora.
Resultado esperado: Aparece «Informe de cumplimiento pedido: lo tienes en Informes en cuanto esté listo.»
Recíbelo cada mes
En Organización › «Informes», pestaña «Envíos programados», programa el informe «Cumplimiento» mensual. Así guardas la evolución mes a mes.
Resultado esperado: El informe llega solo por correo a quien elijas.
Si algo falla
Muchos controles salen «Sin datos»
Faltan equipos con análisis de configuración CIS o la detección no está activa. Revisa que tus equipos no salgan como «Sin detección» y espera a la siguiente sincronización.
La puntuación es muy baja
Empieza por los controles en «No cumple» con más equipos. Suelen ser cortafuegos, antivirus, cifrado, vulnerabilidades explotadas o el segundo factor. Cada uno dice «Qué hacer».
¿Esto me certifica en NIS2, ENS o ISO 27001?
No. Es una correspondencia orientativa con datos técnicos. Ayuda a preparar una auditoría, pero no sustituye a una evaluación de conformidad ni a un auditor.
No veo el botón para descargar el PDF o no me deja
El informe lo piden los administradores y el propietario. Pide a uno que lo descargue o que te lo programe por correo.
¿Sigue sin funcionar? Abre una incidencia en Soporte