
Instala en macOS y Linux
El agente para macOS y Linux hace casi todo lo que hace en Windows. Estas versiones están todavía en pruebas, así que sus paquetes no se descargan desde el panel: te los da soporte, con su huella para comprobarlos.
Consigue el paquete y el código
Abre una incidencia en Soporte con «Un equipo o el agente» › «Dar de alta un equipo». Indica el sistema y la arquitectura. Te enviamos el paquete con su huella SHA-512. Genera el código en Organización › Descargas › «Generar código de alta».
Resultado esperado: Tienes el paquete de tu sistema y un código de alta válido 24 horas.
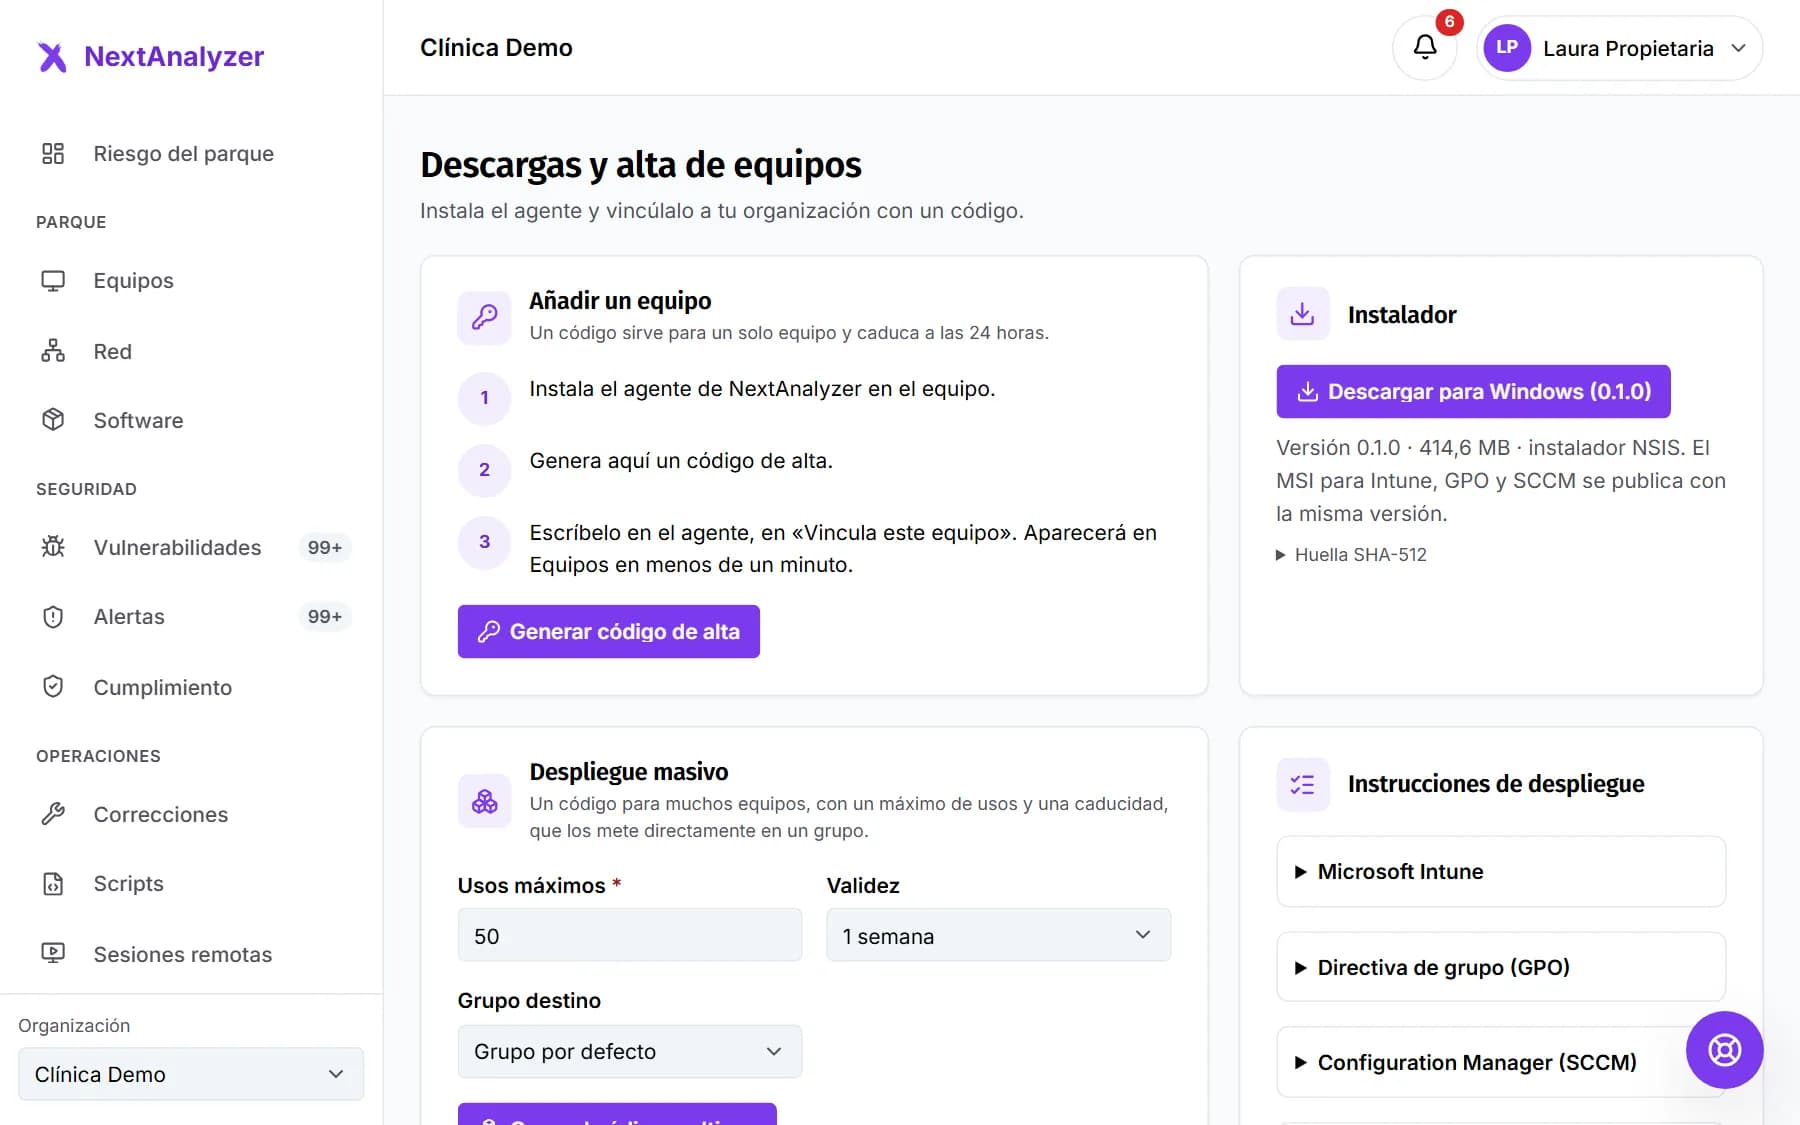
Instálalo en un Mac
Hay un único paquete universal, para Intel y Apple Silicon. Ábrelo con doble clic y sigue el instalador de macOS. O instálalo desde Terminal con el comando de abajo para que quede vinculado al terminar. El código del ejemplo no es real.
sudo NEXTANALYZER_ENROLL_CODE=ABCD-EFGH installer -pkg NextAnalyzer-1.0.0-universal.pkg -target /Resultado esperado: El instalador termina con éxito y la app NextAnalyzer aparece en la barra de menús.
Consejo: Con un MDM, el código también puede ir en un perfil com.nextanalyzer.agent (clave EnrollCode). Lo explica la guía de despliegue masivo.
Da los permisos del acceso remoto en el Mac
Para que te puedan ayudar en remoto, macOS pide dos permisos para nextanalyzer-remote: Grabación de pantalla y Accesibilidad. Actívalos en Ajustes del Sistema › Privacidad y seguridad.
Resultado esperado: nextanalyzer-remote aparece activado en las dos listas.
Consejo: Sin ellos el resto del agente funciona, pero no el acceso remoto. Con un MDM puedes conceder Accesibilidad por perfil; Grabación de pantalla la tiene que aceptar alguien en el equipo.
Instálalo en Linux
Usa el paquete de tu distribución y arquitectura: .deb con apt, .rpm con dnf o zypper, o .pacman con pacman. Pasa el código en NEXTANALYZER_ENROLL_CODE, como en el ejemplo de abajo. El código del ejemplo no es real.
sudo NEXTANALYZER_ENROLL_CODE=ABCD-EFGH apt install ./nextanalyzer-1.0.0-x64.debResultado esperado: El servicio nextanalyzer queda en marcha y el equipo vinculado.
Consejo: También puedes dejar el código antes en /etc/nextanalyzer/enroll.conf, con la línea ENROLL_CODE=ABCD-EFGH.
Vincúlalo después si hace falta
Si instalaste sin código, abre la app y escribe el código en «Vincula este equipo». En Linux también puedes hacerlo desde el terminal con el comando de abajo. Puedes añadir el grupo detrás del código.
sudo bash /opt/NextAnalyzer/resources/linux/enroll.sh ABCD-EFGHResultado esperado: La app dice «Equipo vinculado. Ya está protegido por tu organización.»
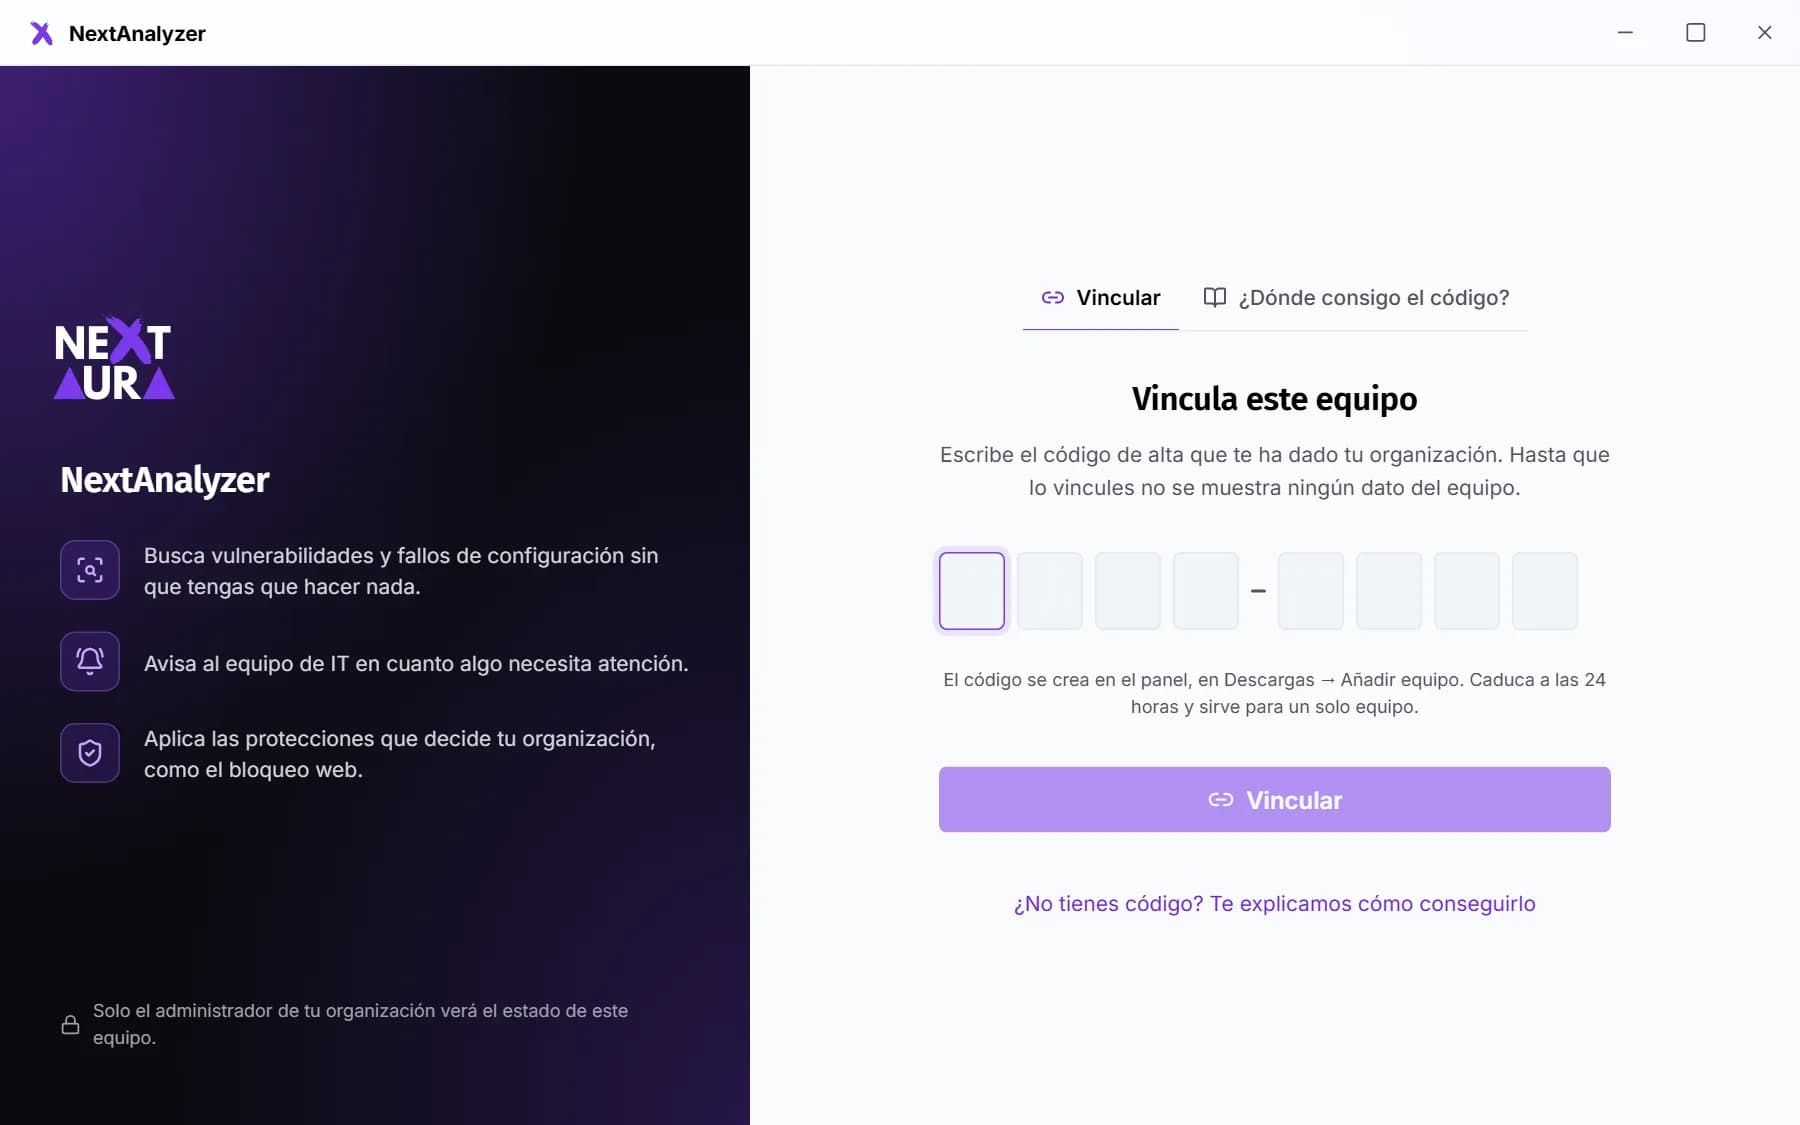
Comprueba que aparece
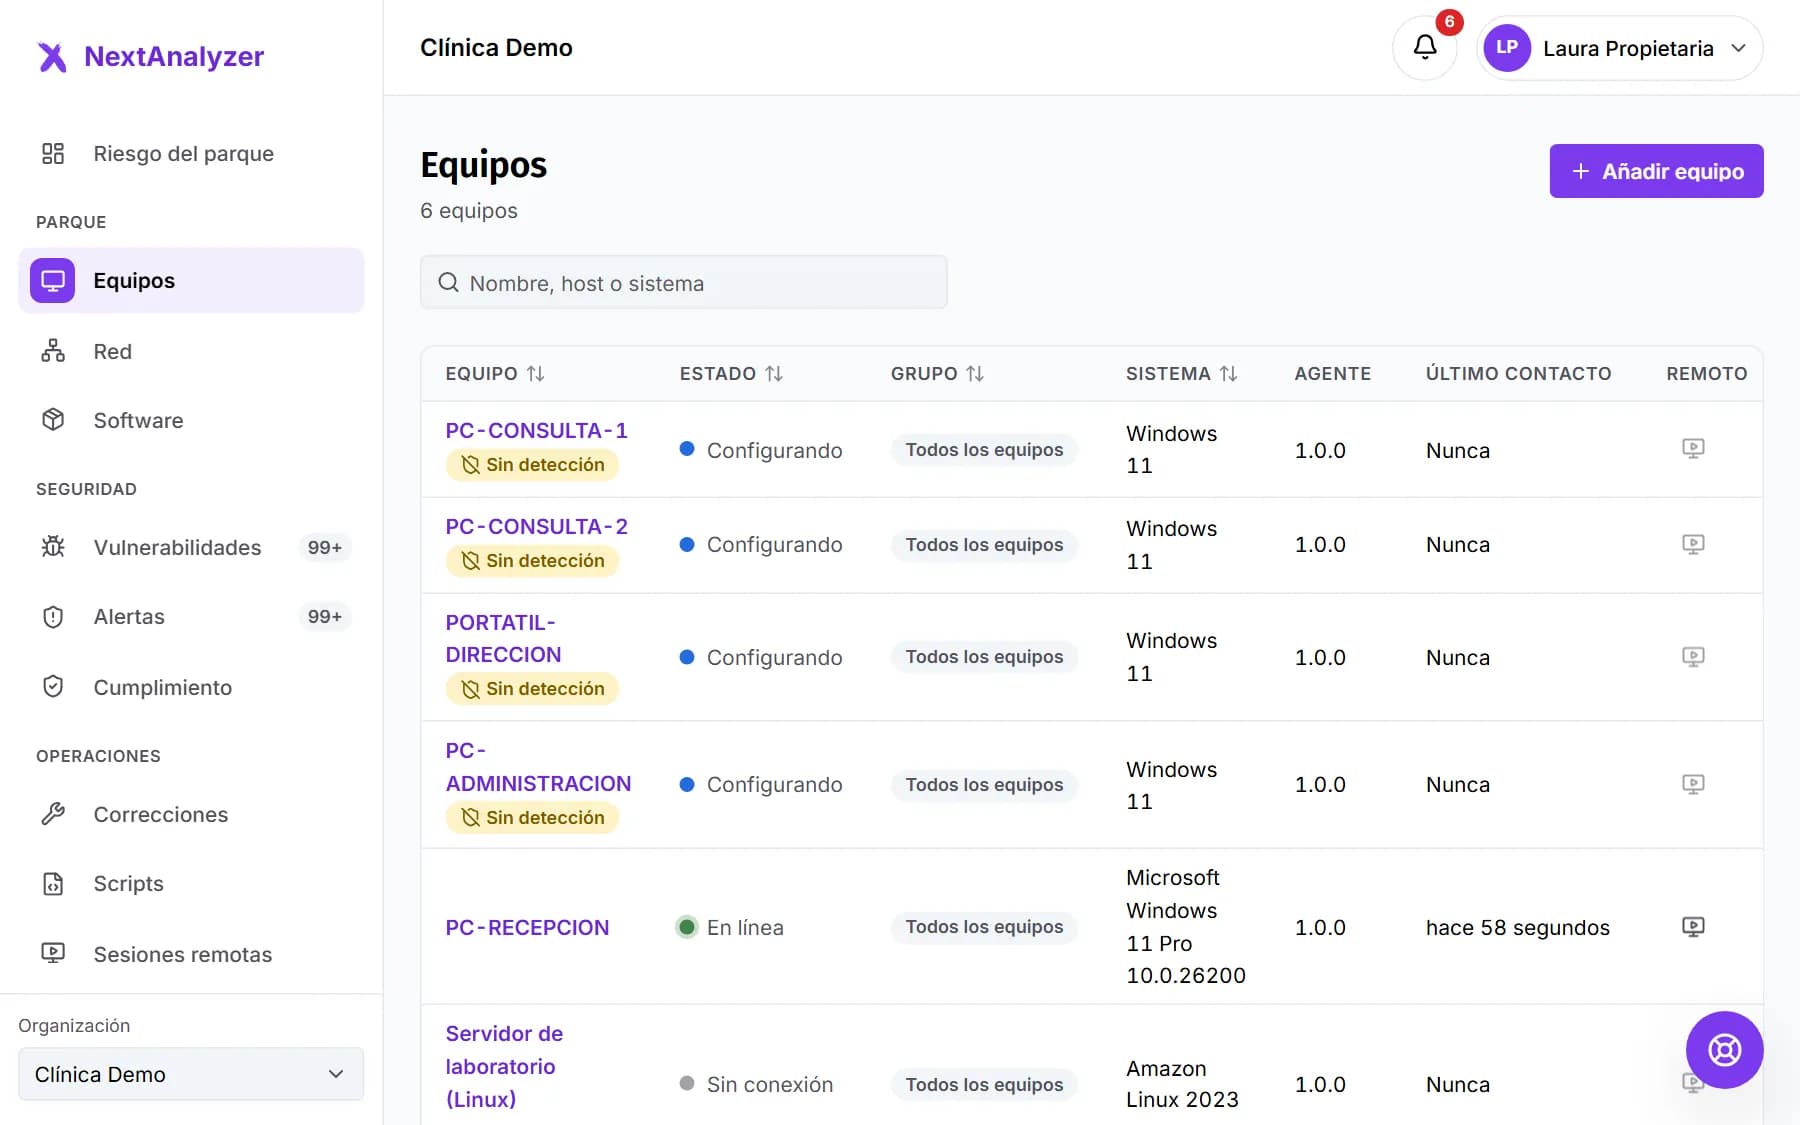
En el panel, abre Equipos. Verás el equipo con su sistema y la versión del agente. La detección de vulnerabilidades tarda unos minutos más en arrancar.
Resultado esperado: El equipo sale «Configurando» y, en un minuto, «En línea».
Qué cambia respecto a Windows
No hay Windows Update: los programas se actualizan con Homebrew (si el Mac lo tiene) o con el gestor de la distribución. Controladores enseña las actualizaciones del sistema en Mac y el firmware de fwupd en Linux. Los scripts van en bash o sh.
Resultado esperado: Sabes qué esperar de cada función en estos sistemas.
Consejo: En el acceso remoto no hay Ctrl+Alt+Supr, pantalla en negro ni bloqueo de entrada. En Linux solo funciona con sesiones X11.
Si algo falla
macOS no deja abrir el paquete
El paquete aún no está firmado ni notarizado. Ábrelo con clic derecho › Abrir, o permítelo en Ajustes del Sistema › Privacidad y seguridad › «Abrir igualmente». Comprueba antes su huella SHA-512.
macOS vuelve a pedir los permisos tras actualizar
Mientras el agente no vaya firmado, macOS puede pedir otra vez Grabación de pantalla y Accesibilidad tras cada actualización. Vuelve a concederlos en Privacidad y seguridad.
La detección de vulnerabilidades no arranca en Linux
En Debian, Ubuntu y las distribuciones con .rpm, el agente instala Wazuh desde su repositorio oficial y necesita Internet para ello. En Arch no hay paquete oficial de Wazuh: ese equipo saldrá como «Sin detección».
En Linux no puedo conectarme en remoto
El acceso remoto necesita una sesión X11. Si el equipo usa Wayland, elige «Ubuntu en Xorg» (o similar) en la pantalla de inicio de sesión.
¿Cómo compruebo que el servicio funciona?
En Linux, ejecuta systemctl status nextanalyzer y mira sus registros con journalctl -u nextanalyzer. En Mac, los registros están en /Library/Logs/NextAnalyzer (service.log e install.log). Adjúntalos si abres una incidencia.
¿Sigue sin funcionar? Abre una incidencia en Soporte